Svennis AI
9 min de citit

GDPR și AI Act pentru o firmă din România: ce verifici înainte să pui AI în procese

Șase verificări GDPR și AI Act înainte de lansarea unui asistent AI: roluri, contract, registru, DPIA, decizii automate și clasificarea riscului, cu un exemplu pe Zoho Desk.

Forme abstracte suprapuse care se intersectează, sugerând două seturi de reguli care acoperă același sistem

GDPR și AI Act pentru o firmă din România: cele șase verificări

GDPR și AI Act pentru o firmă din România înseamnă șase verificări înainte să lansezi un asistent AI. Stabilești cine este operator și cine este persoană împuternicită. Ai un contract scris cu furnizorul. Decizi dacă ai nevoie de DPIA.

Treci asistentul în registrul de prelucrări. Verifici deciziile automate. Clasifici sistemul după risc. Pe lângă ele, stabilești temeiul juridic al prelucrării și actualizezi nota de informare.

AI Act este Regulamentul (UE) 2024/1689 privind inteligența artificială, numit așa în limbajul de afaceri. GDPR este regulamentul european de protecție a datelor, pe care textele oficiale în română îl numesc RGPD. Cele două nu se dublează, ci se completează. GDPR reglementează legalitatea prelucrării datelor. AI Act se ocupă de riscurile pe care le produce funcționarea sistemelor AI.

De aici vin două consecințe practice. O firmă poate fi conformă GDPR și totuși neconformă AI Act. Un sistem AI poate intra sub AI Act chiar dacă nu prelucrează deloc date personale. Ai nevoie, deci, de ambele verificări, nu doar de una.

Ghidul este scris din perspectiva celor care construiesc astfel de asistenți. Nu este aviz juridic. Deciziile finale le iei împreună cu responsabilul tău cu protecția datelor sau cu un avocat.
Operator și persoană împuternicită: cine răspunde pentru datele trimise asistentului AI

Operatorul de date este entitatea care stabilește scopurile și mijloacele prelucrării datelor personale. Când firma ta hotărăște că un asistent AI va citi mesajele clienților, firma ta este operatorul. Persoana împuternicită este entitatea care deține și prelucrează datele în numele operatorului. Furnizorul accesului la model are, de regulă, acest rol. Calificarea exactă o confirmi din contractul lui.

Diferența contează din cauza răspunderii. Potrivit art. 5 alin. (2) și art. 24 din GDPR, operatorul rămâne responsabil pentru prelucrare. Art. 28 îi cere să lucreze doar cu împuterniciți care oferă garanții suficiente. Nu poți muta răspunderea pe furnizorul AI doar pentru că modelul rulează la el.

Întâi verifici ce date ajung, de fapt, la asistent. Datele cu caracter personal sunt orice informații despre o persoană identificată sau identificabilă. Exemple: numele, adresa, numărul cărții de identitate, venitul, adresa IP. GDPR nu se aplică datelor unei persoane juridice.

Numele unei societăți nu este, de regulă, dată personală. Numele unui PFA sau al unei întreprinderi individuale conține numele titularului și poate fi dată personală. Numele și adresa persoanei de contact din firma-client sunt date personale.

Pentru fiecare flux notezi trei lucruri. Cine decide scopul. Cine prelucrează datele. Ce categorii de date trec prin model. Lista aceasta devine baza pentru contract, pentru registru și pentru DPIA.

Contractul scris cu furnizorul AI și locul în care ajung datele

Garanțiile oferite de persoana împuternicită trebuie incluse într-un contract scris între părți, după cum arată ghidul RGPD de pe portalul Your Europe. Pentru un asistent AI, contractul este cu cel de la care cumperi accesul la model. Fără el, nu ai ce arăta când ți se cer dovezi.

Canalul de acces schimbă partenerul de contract. Anthropic oferă modelele Claude prin propriul Claude API. Le oferă și prin Amazon Bedrock, Google Cloud, Microsoft Foundry și Claude Platform on AWS. Fiecare canal înseamnă alt contract și, posibil, alt loc în care sunt procesate datele. Alegi întâi canalul, apoi citești condițiile de prelucrare ale acelui canal.

Transferurile sunt a doua întrebare. Registrul activităților de prelucrare, prevăzut de art. 30 GDPR, conține scopurile, categoriile de date și persoanele vizate. Mai conține destinatarii, transferurile și măsurile de securitate. Trebuie deci să știi și să scrii unde ajung datele trimise modelului.

RGPD se aplică și organizațiilor din afara UE care oferă bunuri sau servicii persoanelor aflate în UE sau le monitorizează comportamentul. În general, acestea trebuie să desemneze un reprezentant în UE, cu unele excepții pentru prelucrările ocazionale. Mecanismul juridic exact pentru un transfer în afara UE depinde de furnizor și de canal. Îl stabilești cu DPO-ul, adică responsabilul cu protecția datelor, înainte de lansare.

DPIA pentru un asistent AI: când este obligatorie și ce trebuie să cuprindă

DPIA este evaluarea impactului asupra protecției datelor, cerută de art. 35 GDPR. Este obligatorie atunci când o prelucrare este susceptibilă să genereze un risc ridicat pentru drepturile și libertățile persoanelor fizice. Nu orice asistent AI are nevoie de una. Unele au însă nevoie clar.

ANSPDCP, autoritatea română de protecție a datelor, a publicat, prin Decizia nr. 174/2018, o listă neexhaustivă a operațiunilor pentru care DPIA este obligatorie. Pe listă este evaluarea sistematică bazată pe prelucrare automată, care stă la baza unor decizii cu efecte juridice. Tot acolo este prelucrarea pe scară largă a datelor sensibile. Un asistent care notează angajații după e-mailuri trebuie verificat și față de art. 5 din Legea nr. 190/2018. Un asistent care citește fișele medicale ale multor pacienți se apropie de prelucrarea pe scară largă a datelor sensibile.

O DPIA pentru un sistem AI merită mai multe rubrici decât una clasică. Pe lângă conținutul minim cerut de art. 35 alin. (7), este bine să acopere:

  • discriminarea algoritmică;
  • erorile sistemice ale modelului;
  • lipsa de explicabilitate a deciziilor;
  • posibilitatea ca persoana să conteste rezultatul.

Dacă ajungi la concluzia că DPIA nu e necesară, scrie motivul. O motivare scurtă și datată arată că ai verificat. Articolele de care ai nevoie sunt adunate în GDPR pentru AI, cu articolele relevante adnotate.

Decizii automate cu AI: articolul 22 din GDPR și articolul 86 din AI Act

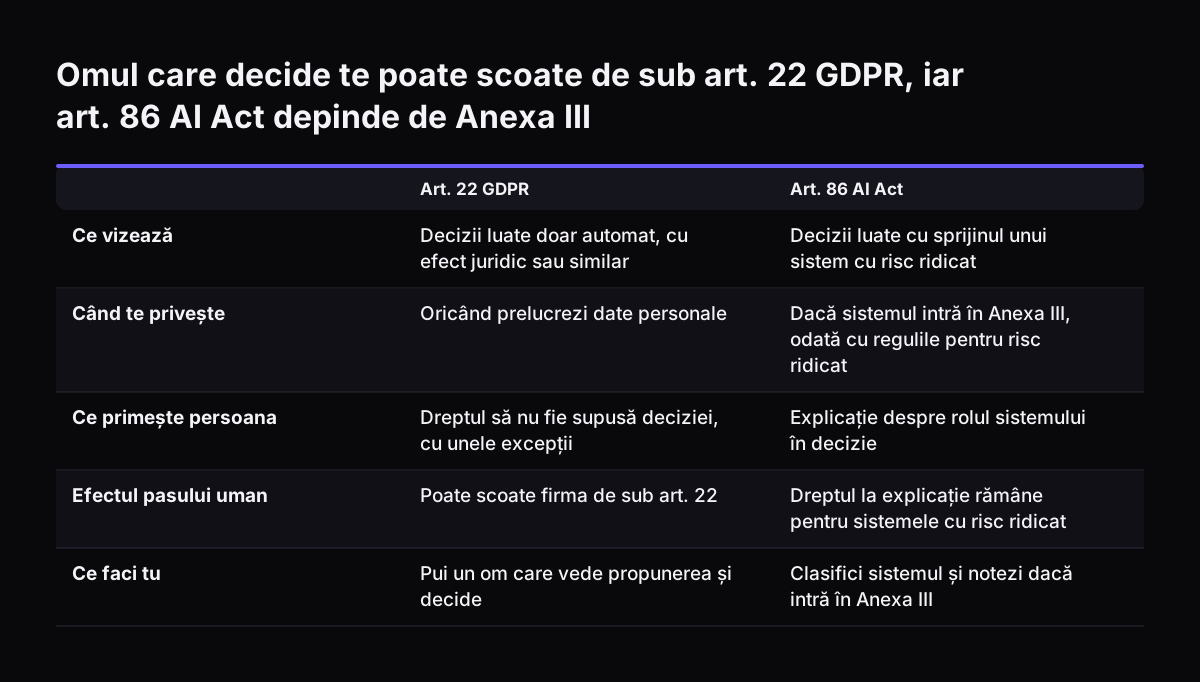
Articolul 22 din GDPR limitează deciziile bazate exclusiv pe prelucrare automată care produc efecte juridice sau similare asupra persoanei. Persoanele au dreptul să nu fie supuse unei asemenea decizii, cu unele excepții. Cazul vizat este o decizie despre un om, luată doar de model, cu efect asupra lui.

Soluția obișnuită este un pas de validare umană. Un om vede propunerea asistentului și decide. Potrivit unei analize JURIDICE.ro despre suprapunerea AI Act și GDPR, acest pas poate scoate firma de sub art. 22 GDPR. Firma rămâne însă sub art. 86 din AI Act dacă sistemul este clasificat cu risc ridicat.

Articolul 86 dă persoanelor afectate de decizii luate cu sprijinul unui sistem cu risc ridicat dreptul la o explicație. Explicația privește rolul sistemului în procesul decizional. Chiar și cu un om care aprobă, trebuie să poți spune ce a propus asistentul și de ce a decis omul așa.

Validarea umană trebuie să fie reală. Un om care aprobă automat tot ce propune modelul nu este, practic, un control. Pasul acesta se proiectează odată cu procesul, cum arătăm în ghidul despre proiectarea procesului înainte de model.

Omul care decide te poate scoate de sub art. 22 GDPR, iar art. 86 AI Act depinde de Anexa III. Art. 22 GDPR / Art. 86 AI Act. Ce vizează: Decizii luate doar automat, cu efect juridic sau similar / Decizii luate cu sprijinul unui sistem cu risc ridica

Ce cere AI Act de la o firmă care folosește un sistem AI, fără să-l construiască

AI Act face diferența între furnizor și implementator. Furnizorul este cel care pune pe piață sau pune în funcțiune sistemul AI. Implementatorul este cel care îl folosește în activitatea sa de afaceri. O firmă care doar folosește un asistent în propriul suport este, de regulă, implementator. Dacă îl construiește și îl pune în funcțiune sub numele ei, calificarea trebuie verificată separat.

Primul lucru cerut implementatorului este să știe în ce categorie de risc intră sistemul. AI Act împarte utilizările în patru grupe: interzise, cu risc ridicat, cu obligații de transparență și cu risc minim. Obligațiile cresc odată cu riscul. Mulți operatori economici folosesc deja sisteme AI fără să fi evaluat în ce categorie intră. Multe firme folosesc funcții bazate pe AI fără să le perceapă ca atare.

FRIA, adică evaluarea impactului asupra drepturilor fundamentale, va fi obligatorie de la 2 decembrie 2027. De la acea dată se aplică regulile pentru sistemele cu risc ridicat din Anexa III. Obligația privește doar anumiți implementatori ai acestor sisteme. Ei sunt organismele de drept public și entitățile private care prestează servicii publice. Intră aici și cei care folosesc sisteme de evaluare a bonității sau de stabilire a prețurilor la asigurările de viață și de sănătate.

FRIA privește drepturile din Carta drepturilor fundamentale a UE, nu doar datele personale. AI Act permite să pornești de la o DPIA existentă. FRIA completează DPIA existentă, nu o înlocuiește. Șablonul care ar trebui să ușureze acest lucru nu era publicat la 13 mai 2026, data analizei JURIDICE.ro.

AI Act nu creează un responsabil cu inteligența artificială echivalent DPO-ului. Cineva din firmă trebuie totuși să țină evidența sistemelor și a clasificării lor. Textul regulamentului, cu note, îl găsești în AI Act în română, adnotat.

Exemplu: un asistent de triaj pe tichete în Zoho Desk, verificat pas cu pas

Exemplul este o firmă de servicii care folosește Zoho Desk pentru suport. Firma vrea ca asistentul să citească fiecare tichet nou, să propună o categorie și să redacteze un răspuns. Modelul ales este Claude Sonnet 5.5, accesat prin Amazon Bedrock. Un agent citește propunerea și decide dacă o trimite.

Verificările, în ordinea în care le face firma:

  1. Roluri. Firma decide scopul, deci este operator. Furnizorul accesului la model prelucrează în numele ei, deci este persoană împuternicită.
  2. Contract. Firma citește condițiile de prelucrare ale canalului Amazon Bedrock și le păstrează la dosar.
  3. Registru. Scopul este triajul și redactarea răspunsurilor. Datele sunt numele, adresa de e-mail și conținutul tichetului. Persoanele vizate sunt clienții, iar destinatarul este Amazon Web Services, prin Amazon Bedrock. Firma notează și regiunea în care sunt procesate datele și termenul de păstrare.
  4. DPIA. Dacă tichetele pot conține date de sănătate pe scară largă, prelucrarea se poate încadra pe lista ANSPDCP. Dacă nu, firma notează de ce nu a făcut DPIA.
  5. Decizii automate. Asistentul nu decide nimic cu efect juridic. Agentul trimite răspunsul, deci riscul legat de art. 22 scade mult.
  6. AI Act. Firma notează categoria de risc a sistemului, motivul și data verificării.

La Svennis, înainte de orice conectare, facem o listă cu fiecare câmp din tichet pe care asistentul îl citește și cu locul în care ajunge. Lista scoate aproape mereu la iveală câmpuri pe care nimeni nu voia să le trimită modelului, iar pe acelea le excludem din integrare.

Rezultatul este un dosar scurt: contractul, rândul din registru, decizia despre DPIA și clasificarea după AI Act. Același dosar servește și la următorul asistent.

Lista de verificare GDPR și AI Act înainte de lansarea asistentului

Tabelul adună verificările din acest ghid într-o singură listă. Coloana din mijloc arată de unde vine cerința. Ultima coloană spune ce faci concret.

VerificareTemeiCe faci concret
Temei și informareGDPR, art. 6, art. 13 și art. 14Stabilești temeiul juridic al prelucrării prin asistent și actualizezi nota de informare, inclusiv cu destinatarii noi.
RoluriGDPR, art. 24 și art. 28Scrii cine este operator și cine împuternicit, pe fiecare flux.
Contract scrisGDPR, garanțiile împuternicituluiPăstrezi contractul canalului prin care accesezi modelul.
RegistruGDPR, art. 30Adaugi scopul, datele, destinatarii și transferurile.
DPIAGDPR, art. 35 și lista ANSPDCPFaci evaluarea sau scrii de ce nu e necesară.
Decizii automateGDPR, art. 22; AI Act, art. 86Pui un om care decide și poate explica decizia.
Clasificare de riscAI Act, abordarea bazată pe riscÎncadrezi sistemul într-una din cele patru categorii.
FRIAAI Act, de la 2 decembrie 2027, doar pentru anumiți implementatori ai sistemelor cu risc ridicatVerifici dacă ești obligat. Dacă da, pornești de la DPIA existentă.
Incident de securitateGDPR, art. 33 și art. 34Notifici ANSPDCP fără întârzieri nejustificate și, dacă e posibil, în cel mult 72 de ore de la constatare. Excepție: încălcarea nu este susceptibilă să genereze un risc. Dacă riscul pentru persoane este ridicat, le informezi și pe ele fără întârzieri nejustificate.
Cereri ale persoanelorGDPRRăspunzi, de regulă gratuit, în cel mult o lună. Termenul poate fi prelungit cu încă două luni la cereri complexe sau numeroase, dacă anunți persoana în prima lună și explici motivul.

Ultimele două rânduri nu țin de lansare, dar contează din prima zi de funcționare. Un client poate cere să afle ce date despre el au trecut prin asistent. Dacă asistentul lucrează în marketing direct, prelucrarea în acest scop încetează întotdeauna atunci când persoana se opune.

Ce înseamnă GDPR și AI Act pentru o firmă din România: ANSPDCP, Legea 190/2018 și amenzile

În România, protecția datelor personale este supravegheată de ANSPDCP. Registrul activităților de prelucrare este cerut de art. 30 din GDPR și este documentul pe care îl arăți atunci când ANSPDCP îți cere dovezi. Legea nr. 190/2018 adaugă reguli speciale, de exemplu pentru CNP, pentru datele de sănătate și pentru monitorizarea angajaților.

Textul Legii 190/2018 îl poți citi pe Portalul Legislativ. Cauți după tipul documentului și număr. Filtrul „Acte în vigoare la data de” îți arată forma valabilă la o anumită dată.

Pentru AI Act, competența nu revine unei singure autorități, ci mai multora, în funcție de sector. Guvernul a desemnat, prin memorandumul din 12 martie 2026, ANCOM ca autoritate principală de supraveghere a pieței și punct unic de contact. Pentru serviciile financiare, rolul revine ASF și BNR. ANSPDCP acoperă anumite sisteme cu risc ridicat din biometrie, migrație, frontieră, justiție și procese democratice. Legea care stabilește procedurile de control și sancțiunile nu era încă adoptată la data scrierii. O firmă obișnuită trebuie să afle ce autoritate acoperă sectorul ei.

DPO-ul poate fi un angajat sau o persoană contractată extern. Pe piața românească, o proporție relativ mare de companii și-au externalizat serviciul de DPO, la un avocat sau la o firmă de consultanță. Dacă ai un DPO extern, implică-l înainte de lansarea asistentului.

Amenzile RGPD pot ajunge la 20 de milioane EUR sau 4% din cifra de afaceri mondială anuală, dacă această valoare este mai mare. În practica națională, nivelul lor este adesea sub plafon. Pe lângă amenzi, autoritățile pot interzice folosirea unui sistem AI sau pot cere modificarea ori dezafectarea lui. Imaginea de ansamblu o ai în cadrul legal AI în România.

Pașii următori înainte să pui un asistent AI în procese

Ordinea de mai jos poate fi folosită pentru primul asistent și refolosită pentru următoarele:

  1. Alege un singur proces și scrie ce date intră în asistent, câmp cu câmp.
  2. Stabilește canalul de acces la model și citește condițiile lui de prelucrare.
  3. Actualizează registrul activităților de prelucrare cu noul flux.
  4. Verifică listele ANSPDCP și decide, în scris, dacă faci DPIA.
  5. Clasifică sistemul după AI Act și notează data și motivul.
  6. Pune un om care decide acolo unde asistentul atinge persoane.

Primii doi pași îți arată repede cât de mare este proiectul. Dacă un proces are date sensibile, alege altul pentru început. Un asistent pe date obișnuite îți dă experiența de care ai nevoie fără DPIA complexă.

Dacă vrei să vezi întâi unde se află firma ta, evaluarea de pregătire pentru AI îți arată ce lipsește înainte de primul proiect. Discuția juridică finală rămâne la DPO sau la avocatul tău.

Surse

  1. 1. Models overview, Claude Platform Docs
  2. 2. Protecția datelor conform RGPD, Your Europe
  3. 3. Suprapunerea dintre AI Act și GDPR, JURIDICE.ro
  4. 4. Strategie de conformare GDPR + AI pentru firme, Ionescu & Novac
  5. 5. Portal Legislativ

Articole similare