Skip to content
SVENNISAIWe speak Claude.
Blog · DPIA

Evaluarea de impact DPIA pentru un agent AI: ce documentezi înainte de lansare

Un ghid pentru echipa care proiectează fluxurile de date: când cere art. 35 GDPR o DPIA pentru un agent AI (Claude), cum o construiești în patru pași și ce fapte despre Claude intră în dosar.

10 min de citit
Articol · 10 min de citit
Forme abstracte legate prin linii care trec printr-un filtru, sugerând fluxuri de date verificate înainte de pornire

Evaluarea de impact DPIA pentru un agent AI: când e obligatorie și cine o face

Evaluarea de impact DPIA pentru un agent AI este obligatorie când agentul prelucrează date personale într-un mod susceptibil să genereze un risc ridicat pentru persoane. Regula vine din art. 35 GDPR. Evaluarea se face înainte de lansare, nu după. Răspunderea rămâne la firma ta, chiar dacă documentul îl redactează altcineva.

Un agent AI (Claude) este un program care folosește un model Claude ca să citească date, să decidă pașii următori și să acționeze în programele firmei. Poate răspunde la tichete, poate căuta un client în CRM sau poate verifica o factură. Diferența față de un chat obișnuit e simplă: agentul are acces la sistemele tale. Ce face concret un astfel de agent găsești în ghidul despre agentic AI pentru firme.

Operatorul aprobă DPIA, după ce cere avizul responsabilului cu protecția datelor, dacă firma are unul. Conținutul vine însă, în mare parte, de la echipa care proiectează fluxurile de date. Ea știe ce câmpuri citește agentul, unde scrie, ce model folosește și cine vede rezultatul. Ghidul acesta e scris din perspectiva acelei echipe. Obligațiile din AI Act sunt un subiect separat, explicat în textul adnotat al AI Act în română.
DPIA înseamnă o evaluare făcută înainte de prelucrare, nu un dosar scris după lansare

DPIA, evaluarea impactului asupra protecției datelor, este un proces care descrie prelucrarea, verifică dacă e necesară și proporțională și stabilește măsuri pentru riscurile la adresa persoanelor vizate. Așa o definește ghidul Grupului de Lucru Articolul 29, adoptat inițial la 4 aprilie 2017. Persoana vizată e omul ale cărui date le prelucrezi: clientul, angajatul, candidatul.

Momentul contează la fel de mult ca forma. Ghidul spune că DPIA trebuie realizată „anterior prelucrării”, cu trimitere la art. 35 alin. (1) și la considerentele 90 și 93. Modelul DPIA publicat de Legiscope spune consecința practică: un document completat după lansare nu mai îndeplinește funcția preventivă. Nici un termen fixat după lansare nu echivalează cu protecția de la început.

Pentru un agent AI (Claude), DPIA se scrie deci în paralel cu proiectarea. Când alegi ce connector are agentul și ce câmpuri citește, iei deja decizii pe care DPIA trebuie să le justifice. Dacă le documentezi după, descrii un sistem pe care nu-l mai poți schimba ușor.

Evaluarea nu se termină la lansare. Ghidul Grupului de Lucru Articolul 29 o numește un proces continuu, nu un exercițiu unic. Art. 35 alin. (11) cere revizuirea cel puțin când se schimbă riscul reprezentat de operațiuni.

Când agentul AI (Claude) are nevoie de DPIA: art. 35, cele nouă criterii și lista ANSPDCP

Agentul AI (Claude) are nevoie de DPIA dacă prelucrarea e susceptibilă să genereze un risc ridicat, ținând seama de natura, domeniul, contextul și scopurile ei. Nu orice prelucrare cere DPIA. Ghidul Grupului de Lucru Articolul 29 spune explicit că evaluarea e necesară numai în cazurile cu risc ridicat.

Ca să decizi, verifici trei surse:

  • Art. 35 alin. (3) GDPR, care dă trei exemple de cazuri în care DPIA este necesară.
  • Cele nouă criterii din ghidul Grupului de Lucru Articolul 29. În majoritatea cazurilor, o prelucrare care îndeplinește două criterii cere DPIA.
  • Lista națională a ANSPDCP, din Decizia nr. 174/2018, care adaugă situații precum utilizarea inovatoare a unor tehnologii noi pe scară largă, de exemplu recunoașterea facială pentru accesul în anumite spații, sau monitorizarea automată pe scară largă a angajaților.

Treci agentul prin fiecare criteriu și notează da sau nu, cu motivul. Dacă rezultatul rămâne neclar, ghidul recomandă să faci totuși DPIA. Un punctaj intern nu poate înlocui un caz obligatoriu prevăzut de lege.

Mărimea firmei nu decide. GDPR are o derogare pentru organizațiile cu mai puțin de 250 de angajați, dar ea privește evidențele. Criteriul pentru DPIA rămâne riscul pentru persoane.

Mai mulți agenți cu fluxuri asemănătoare nu cer câte un dosar separat. O singură DPIA poate acoperi mai multe operațiuni similare ca natură, scop, context și riscuri.

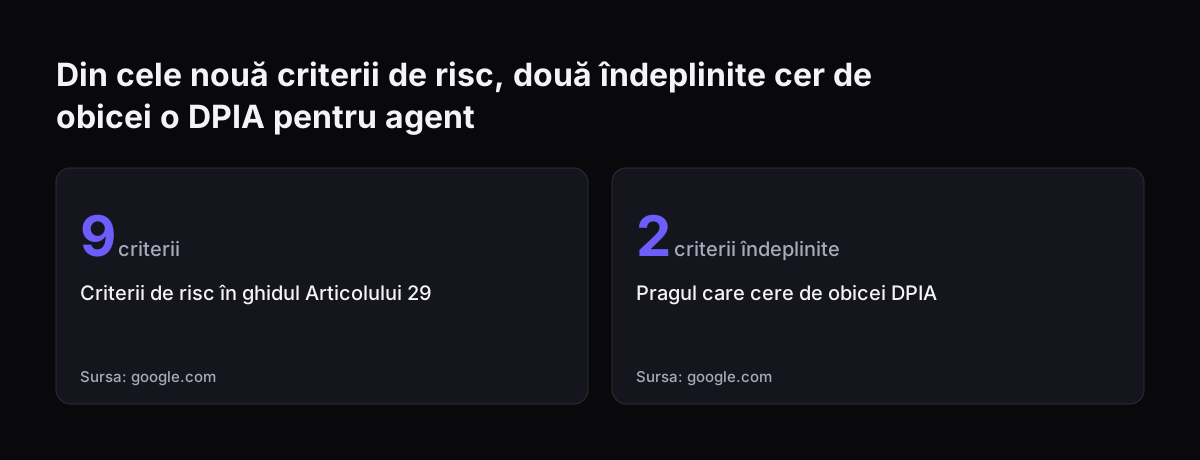
Din cele nouă criterii de risc, două îndeplinite cer de obicei o DPIA pentru agent: Criterii de risc în ghidul Articolului 29 9 criterii, Pragul care cere de obicei DPIA 2 criterii îndeplinite
Sursa: google.com

Descrierea prelucrării: harta fluxurilor de date, scrisă de echipa care construiește agentul

Descrierea prelucrării este primul dintre cei patru pași ai unei DPIA, așa cum îi enumeră LegalUp. Ceilalți trei sunt evaluarea necesității și proporționalității, identificarea și evaluarea riscurilor și stabilirea măsurilor de atenuare. Pentru un agent AI (Claude), descrierea are forma unei hărți a fluxurilor de date.

Harta răspunde la aceleași întrebări pentru fiecare program legat de agent:

  • ce date citește agentul și din ce câmpuri;
  • ce scrie înapoi, dacă scrie ceva;
  • pe ce cale se face legătura: connector, plugin, skill sau MCP server (un serviciu care expune modelului acțiunile permise într-un program);
  • cine vede rezultatul și cine îl aprobă;
  • unde rămân urmele: jurnale, istoricul conversațiilor, drafturi.

Calea de legătură diferă de la program la program. Factureaza.ro are propriul MCP server, pe care îl adaugi în Claude ca connector personalizat, cu autorizare OAuth, din abonamentul Standard. Pentru SmartBill, connectorul sau MCP serverul trebuie construit.

La Svennis desenăm harta aceasta înainte să alegem tipul de legătură, cu câmpurile citite și scrise pentru fiecare connector, apoi arătăm clientului variantele cu costul lor. Harta ajunge aproape neschimbată în capitolul de descriere al DPIA, așa că juristul primește fapte, nu presupuneri.

Aceeași hartă intră și în caietul de sarcini pentru un proiect AI, deci nu o scrii de două ori.

Faptele despre Claude care intră în DPIA: modelul, platforma, instrumentele și ciclul de viață

DPIA trebuie să numească exact modelul și infrastructura pe care rulează agentul AI (Claude). Formulări ca „folosim un AI” nu ajută pe nimeni. Faptele vin din documentația Anthropic și din contractul cu furnizorul.

Modelul și data de retragere

Notează modelul folosit pentru fiecare sarcină. Documentația Anthropic recomandă Claude Opus 5.5 ca punct de plecare pentru majoritatea sarcinilor. Claude Haiku 5.5 e gândit pentru volum mare și sarcini sensibile la latență, precum clasificarea, extragerea și rutarea. Toate modelele actuale suportă tool use, adică pot apela instrumente externe.

Notează și ciclul de viață. Un model retras nu mai poate fi folosit, iar cererile care îl numesc eșuează. Claude Opus 5.5 nu va fi retras mai devreme de 22 septembrie 2027. Schimbarea modelului e un moment firesc pentru revizuirea DPIA.

Platforma și setările organizației

Modelele sunt disponibile prin Claude API, dar și prin Amazon Bedrock, Google Cloud, Microsoft Foundry și Claude Platform on AWS. Platforma aleasă stabilește cine e furnizorul tău și sub ce contract circulă datele. Notează-o explicit.

Setările organizației contează și ele. Documentația dă exemplul unui administrator care dezactivează căutarea web. Dacă agentul nu are nevoie de un instrument, oprește-l și scrie setarea în DPIA.

Ce ceri furnizorului

Persoana împuternicită de operator este firma care prelucrează date în numele tău. Ea te ajută la DPIA, conform art. 28 alin. (3) lit. f) GDPR, ținând seama de informațiile de care dispune. Cere-i în scris ce date păstrează, cât timp și unde, apoi trece răspunsurile în dosar.

Necesitate și proporționalitate: fiecare câmp citit de agent are nevoie de un motiv

Necesitatea și proporționalitatea, al doilea pas al DPIA, verifică dacă agentul AI (Claude) folosește doar datele de care are nevoie. Proporționalitate înseamnă că nu prelucrezi mai multe date decât cer scopurile. Prelucrarea care nu e necesară nu e nici legală, pentru că încalcă principiul minimizării datelor din art. 5 alin. (1) lit. c) GDPR.

Testul se face câmp cu câmp. Un agent care sortează tichete are nevoie de subiect, de text și poate de segmentul clientului. Probabil nu are nevoie de CNP, de istoricul complet al plăților sau de notele interne ale vânzărilor. Fiecare câmp lăsat în connector trebuie justificat în DPIA.

Două precizări din textul oficial al GDPR schimbă des concluziile:

  • Datele pseudonimizate rămân date personale dacă pot fi atribuite unei persoane cu informații suplimentare. Dacă înlocuiești numele cu un ID, dar ID-ul duce înapoi la fișa din CRM, datele sunt tot personale.
  • Datele despre persoane juridice nu intră sub regulament. Denumirea și CUI-ul unei societăți client nu sunt, de regulă, date personale, dar numele și e-mailul persoanei de contact sunt. Pentru un PFA sau o întreprindere individuală, denumirea și codul fiscal identifică o persoană fizică, deci sunt date personale.

Rezultatul pasului e o listă scurtă: câmpurile păstrate, motivul fiecăruia și câmpurile scoase. Lista devine apoi configurația connectorului.

Riscurile pentru persoane, scrise ca scenarii cu gravitate și probabilitate

Un risc în DPIA este un scenariu care descrie un eveniment și consecințele lui, estimat după gravitate și probabilitate. Legiscope cere ca fiecare scenariu să conțină cauza, evenimentul și consecința asupra persoanei. Gravitatea arată cât de severe ar fi efectele. Probabilitatea arată cât de posibil e ca riscul să apară.

LegalUp propune o formulă simplă: riscul este gravitatea înmulțită cu probabilitatea. Folosește aceeași scară peste tot, ca scenariile să poată fi comparate. Gândește din perspectiva persoanei vizate, nu a firmei. Ghidul ANSPDCP insistă tocmai pe această perspectivă.

Pentru un agent conectat la CRM, helpdesk sau contabilitate, consecințele tipice sunt cele enumerate de Legiscope. Ele includ divulgarea situației medicale, discriminarea, pierderea controlului asupra informațiilor, fraudele sau imposibilitatea de a accesa un serviciu. Un scenariu complet arată așa: „Agentul preia din CRM fișa greșită (cauză), pregătește un draft cu datele altui client (eveniment), iar acel client pierde controlul asupra informațiilor lui (consecință).”

Măsurile de atenuare, al patrulea pas, trebuie să fie proporționale cu gravitatea riscului. Ele pot fi tehnice sau organizatorice. Exemple tehnice: acces doar de citire la contabilitate, filtrarea câmpurilor, jurnale. Exemple organizatorice: aprobarea fiecărui draft de către un om și instruirea echipei.

Exemplu lucrat: un agent AI (Claude) care triază tichete în Zoho Desk cu date din Zoho CRM și factureaza.ro

Imaginează o firmă de distribuție cu suportul pentru clienți în Zoho Desk. Agentul AI (Claude) citește fiecare tichet nou, caută clientul în Zoho CRM și verifică în factureaza.ro dacă factura invocată e achitată. Apoi pune tichetul în coada potrivită și pregătește un draft de răspuns. Un om din echipă verifică draftul și îl trimite.

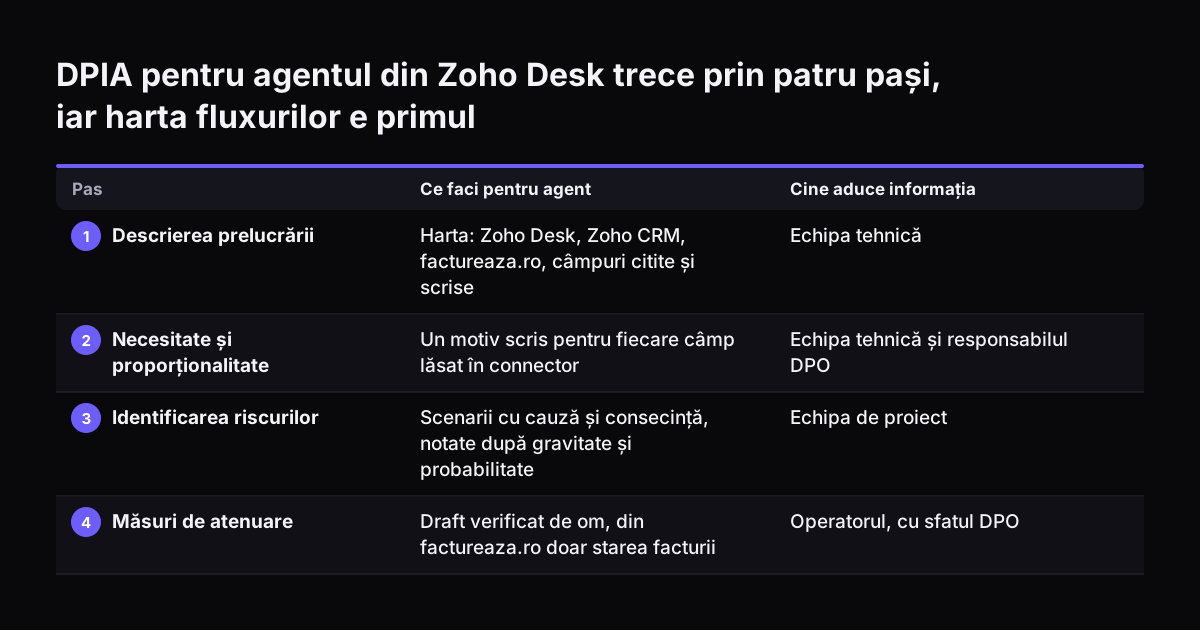
Echipa parcurge cei patru pași astfel:

  1. Descriere. Harta arată trei legături. Din Zoho Desk agentul citește subiectul și textul, apoi scrie categoria și un draft. Din Zoho CRM citește firma, persoana de contact și segmentul. Din factureaza.ro, prin MCP serverul propriu adăugat ca connector personalizat cu OAuth, citește doar starea facturii.
  2. Necesitate. Agentul nu primește notele de vânzări sau istoricul complet al plăților. Nu are drept de scriere în factureaza.ro.
  3. Riscuri. Echipa scrie scenarii pentru o fișă greșită, pentru un tichet care menționează o problemă de sănătate și pentru o rutare greșită care lasă clientul fără răspuns.
  4. Măsuri. Niciun răspuns nu pleacă fără aprobare umană. Căutarea web e dezactivată din setările organizației. Jurnalele păstrează ce date a citit agentul la fiecare tichet.

Modelele intră în dosar cu numele exact: Claude Haiku 5.5 pentru rutare, Claude Opus 5.5 pentru drafturi. Data de retragere a lui Claude Opus 5.5, nu mai devreme de 22 septembrie 2027, intră în calendarul de revizuire. Echipa trece agentul și prin cele nouă criterii și prin lista ANSPDCP, apoi notează concluzia și motivul.

DPIA pentru agentul din Zoho Desk trece prin patru pași, iar harta fluxurilor e primul. Ce faci pentru agent / Cine aduce informația. 1. Descrierea prelucrării: Harta: Zoho Desk, Zoho CRM, factureaza.ro, câmpuri citite și scrise / Echipa tehnică; 2.

Lista de verificare a DPIA pentru un agent AI (Claude), înainte de lansare

Tabelul adună ce trebuie să existe în dosar înainte ca agentul AI (Claude) să atingă date reale. Coloana a treia arată cine aduce de obicei informația.

ElementCe documenteziCine aduce informația
Obligativitatea DPIAVerificarea art. 35 alin. (3), a celor nouă criterii și a listei ANSPDCP, cu motivulResponsabilul cu protecția datelor
Descrierea prelucrăriiHarta fluxurilor: program, câmpuri citite și scrise, tipul de legăturăEchipa tehnică
Modelul și platformaNumele modelului, platforma (Claude API, Amazon Bedrock etc.), data de retragereEchipa tehnică
Setările organizațieiInstrumentele active și cele dezactivate, de exemplu căutarea webAdministratorul Claude
Necesitate și proporționalitateCâmpurile păstrate, motivul fiecăruia, câmpurile scoaseEchipa tehnică și responsabilul de proces
Informații de la furnizorRăspunsurile scrise despre păstrarea și locul datelorPersoana împuternicită
Scenarii de riscCauză, eveniment, consecință, gravitate, probabilitateEchipa tehnică și juristul
Măsuri de atenuareMăsuri tehnice și organizatorice, proporționale cu gravitateaEchipa tehnică și conducerea
Consultarea prealabilăDacă riscul rezidual rămâne ridicat după măsuri, consultarea ANSPDCP înainte de prelucrare, obligatorie conform art. 36 alin. (1) GDPROperatorul, cu avizul responsabilului cu protecția datelor
RevizuireEvenimentele care o declanșează: model nou, connector nou, câmpuri noiResponsabilul cu protecția datelor

Dacă un rând rămâne gol, lansarea așteaptă. Un rând completat cu „vom stabili după lansare” e tot gol.

Ce înseamnă DPIA pentru o firmă din România: ANSPDCP, consultarea prealabilă și amenzile

În România, GDPR se aplică din 25 mai 2018, iar autoritatea de supraveghere este ANSPDCP. Pe lângă criteriile europene, firma ta verifică lista națională din Decizia ANSPDCP nr. 174/2018. Legiscope recomandă să consulți lista înainte să concluzionezi că proiectul nu cere evaluare.

Dacă DPIA arată un risc ridicat pe care măsurile tale nu îl pot atenua suficient, art. 36 GDPR te obligă să consulți ANSPDCP înainte să începi prelucrarea. Aprobarea internă a conducerii nu înlocuiește consultarea. Responsabilul cu protecția datelor dă consiliere și monitorizează evaluarea, dar deciziile rămân ale operatorului. DPIA poate fi scrisă de cineva din afara firmei, însă operatorul rămâne responsabil.

Miza financiară e reală. Nerespectarea cerințelor privind DPIA poate aduce o amendă de până la 10 milioane EUR sau 2% din cifra de afaceri globală anuală, oricare e mai mare. Pentru încălcările enumerate la art. 83 alin. (5), de exemplu ale principiilor prelucrării sau ale drepturilor persoanelor vizate, plafonul ajunge la 20 de milioane EUR sau 4% din cifra de afaceri anuală globală, oricare e mai mare. ANSPDCP poate impune și măsuri corective, inclusiv interzicerea prelucrării. Pentru un agent AI (Claude), interdicția înseamnă oprirea lui.

Sancțiunile se și aplică. LegalUp relatează că ANSPDCP a amendat Orange cu 100.000 euro pentru încălcarea GDPR.

Pașii următori: de la harta fluxurilor la un pilot documentat

Primul pas practic e harta fluxurilor de date pentru un singur proces. Alege procesul pe care vrei să-l dai agentului și notează programele, câmpurile și oamenii implicați. Cu harta în mână, discuția cu juristul devine scurtă și concretă.

Ordinea care funcționează de obicei:

  1. Verifică unde se află firma cu testul de pregătire AI.
  2. Desenează harta și trece agentul prin cele nouă criterii și prin lista ANSPDCP.
  3. Cere furnizorilor informațiile despre păstrarea datelor și notează modelul și platforma.
  4. Scrie scenariile de risc și măsurile, apoi fixează momentele de revizuire a DPIA.

Dacă vrei să faci drumul cu un partener, oferta noastră are patru pași: Workshopul, apoi Pilot Claude A sau Pilot Claude B, Activarea departamentului și operarea lunară. Pilot Claude A, un agent AI (Claude) pentru un singur proces, e varianta potrivită când vrei ca harta fluxurilor și DPIA să fie gata înainte ca agentul să vadă date reale.

Surse

  1. Regulamentul (UE) 2016/679 (GDPR), EUR-Lex
  2. Models overview, Claude Platform Docs
  3. Legiscope: Evaluarea impactului asupra datelor, model DPIA
  4. LegalUp: GDPR Practic #2. Cum întocmești o evaluare de impact (DPIA)?
  5. Grupul de Lucru Articolul 29: Ghid privind DPIA
Gratuit, 30 de minute

Alege o oră. Vino cu procesul la care te-ai gândit citind articolul.

Pleci cu un da sau un nu la automatizare și cu prețul de pe scara publicată. Vorbești cu cine construiește agenții, nu cu un agent de vânzări.

Preferi să suni? +40 722 945 189 · Încă nu vrei să vorbim? Vezi întâi pe firma ta.

30 de minute · apel video · gratuit
  1. 1Ora
  2. 2Datele tale
  3. 3Programat