Svennis AI
11 min di lettura

GDPR e legge 132/2025 per un assistente AI: cosa verificare prima di avviarlo

Prima di avviare un assistente AI servono tre verifiche: dove finiscono i dati, come si informa l'utente e chi risponde delle decisioni. Una guida per chi progetta, con checklist ed esempio su Zoho Desk.

Composizione astratta di forme che attraversano filtri e livelli successivi prima di raggiungere un punto centrale

GDPR e legge 132/2025 per un assistente AI: le tre verifiche prima dell'avvio

Le regole su GDPR e legge 132/2025 per un assistente AI si traducono, per chi progetta, in tre verifiche. Bisogna sapere dove finiscono i dati, informare chi interagisce con l'AI e lasciare a una persona la responsabilità delle decisioni. Ciascuna verifica corrisponde a scelte tecniche precise: piattaforma e contratto, dati inviati al modello, avviso all'utente, revisione umana.

Un assistente AI aziendale è un software basato su un modello linguistico, per esempio Claude, che risponde a dipendenti o clienti e legge o scrive dati nei sistemi dell'azienda. Può rispondere sul sito, in Microsoft Teams oppure aprire ticket in Zoho Desk. Più sistemi tocca, più dati personali può incontrare.

Questa guida parte dal punto di vista di chi implementa assistenti su Claude e Zoho. Descrive le scelte di progetto che rendono più semplice rispettare le norme, ma non sostituisce la consulenza legale. Le decisioni sui ruoli privacy, sulla valutazione d'impatto e sui trasferimenti di dati spettano all'azienda, con il suo responsabile della protezione dei dati o il suo consulente. Il compito di chi progetta è consegnare a queste persone un sistema documentato, facile da valutare.
Le norme che si applicano a un assistente AI in Italia nel 2026

Un assistente AI usato in un'azienda italiana ricade oggi sotto il GDPR, l'AI Act europeo e la legge italiana 132/2025. Il GDPR è integrato dal Codice privacy (D.Lgs. 196/2003, modificato dal D.Lgs. 101/2018). Il quadro normativo citato per l'uso dell'IA negli studi professionali comprende anche il Digital Omnibus e le norme di cybersecurity, come riepiloga un post di Contify sull'IA nello studio del commercialista.

Le scadenze dell'AI Act (Regolamento UE 2024/1689) che interessano un assistente sono queste:

  • dal 2 febbraio 2025 è in vigore l'obbligo di alfabetizzazione sull'AI dell'articolo 4, insieme ai divieti dell'articolo 5;
  • dal 2 agosto 2025 valgono gli obblighi per i fornitori di modelli AI di uso generale;
  • dal 2 agosto 2026 l'AI Act è in applicazione generale e si applicano gli obblighi di trasparenza dell'articolo 50;
  • gli obblighi specifici per i sistemi ad alto rischio sono stati rinviati al 2027-2028.

Il calendario viene da aipolicy.it sugli obblighi di trasparenza. La legge 132/2025 aggiunge regole nazionali. L'articolo 13, in vigore dal 10 ottobre 2025, impone al professionista di comunicare al cliente le informazioni sui sistemi di intelligenza artificiale utilizzati, con linguaggio chiaro, semplice ed esaustivo. Conviene farlo prima di usarli. Il GDPR, infine, non è cambiato: come scrive Contify, non ha mai smesso di chiedere dove finiscono i dati.

Dove finiscono i dati: piattaforma, contratto e account aziendali

La prima scelta che incide sul GDPR è il canale con cui l'azienda accede al modello. Anthropic rende disponibili i modelli Claude tramite la propria Claude API e anche tramite Amazon Bedrock, Google Cloud, Microsoft Foundry e Claude Platform on AWS, secondo la panoramica dei modelli di Anthropic. Ogni canale porta con sé un contratto e una catena di fornitori diversa. Il consulente privacy deve sapere quale è stato scelto.

Il rischio più comune non è tecnico ma organizzativo. Secondo il post di Contify, in molti studi i bilanci dei clienti probabilmente finiscono ancora in un assistente generalista con account personale. In quel caso l'azienda non controlla né il contratto né le impostazioni.

Il tipo di abbonamento conta. Molti abbonamenti individuali, anche costosi, sono offerti con condizioni consumer e non includono un DPA, cioè un accordo sul trattamento dei dati. Conviene verificarlo nelle condizioni del piano scelto.

Conviene leggere anche le condizioni su conservazione e addestramento. Un esempio aiuta a capire cosa cercare. Secondo Il processo digitale, Perplexity cancella i file caricati dopo trenta giorni sui piani individuali e dopo sette sui workspace Enterprise. I dati Enterprise, inoltre, non vengono usati per addestrare i modelli. Sono esattamente le informazioni da ottenere per iscritto da qualunque fornitore.

Titolare, responsabile, DPIA e trasferimenti: le domande da portare al consulente

I ruoli privacy e la valutazione d'impatto non si decidono in fase di sviluppo: si decidono con il consulente legale, sulla base di come è fatto il sistema. Chi progetta l'assistente può però preparare le domande giuste e le risposte tecniche che servono per rispondere.

Le domande da porre al responsabile della protezione dei dati o al consulente sono almeno queste:

  1. Chi è il titolare del trattamento per i dati che l'assistente legge, e quale ruolo hanno il fornitore del modello e l'integratore?
  2. Il progetto richiede una DPIA, cioè una valutazione d'impatto sulla protezione dei dati?
  3. I dati escono dallo Spazio economico europeo attraverso la piattaforma scelta, e con quali garanzie contrattuali?
  4. Quale documentazione tenere pronta se il Garante per la protezione dei dati personali chiedesse conto delle scelte fatte?

Per rispondere, il consulente ha bisogno di materiale concreto. Chi implementa dovrebbe consegnare uno schema del flusso dei dati, l'elenco dei campi che l'assistente legge e scrive, il canale di accesso al modello e i tempi di conservazione delle conversazioni. Senza questo materiale la valutazione resta generica.

Per orientarsi tra gli articoli del regolamento più rilevanti per l'AI, è utile la nostra raccolta del GDPR per l'AI con gli articoli annotati. Resta uno strumento di lettura, non un parere.

Minimizzare i dati personali che raggiungono il modello

La scelta di progetto più efficace per il GDPR è far arrivare al modello solo i dati che servono alla risposta. Un esempio pubblico è l'architettura AI di OpenCity Italia. Il loro assistente usa un'architettura RAG: il sistema cerca prima le informazioni in una base di conoscenza. Poi le passa al modello, che si limita a dare loro forma di dialogo.

Prima di inoltrare la richiesta, OpenCity anonimizza nomi, email e numeri di telefono. I dati personali inseriti in chat sono trattati per la sola durata della sessione.

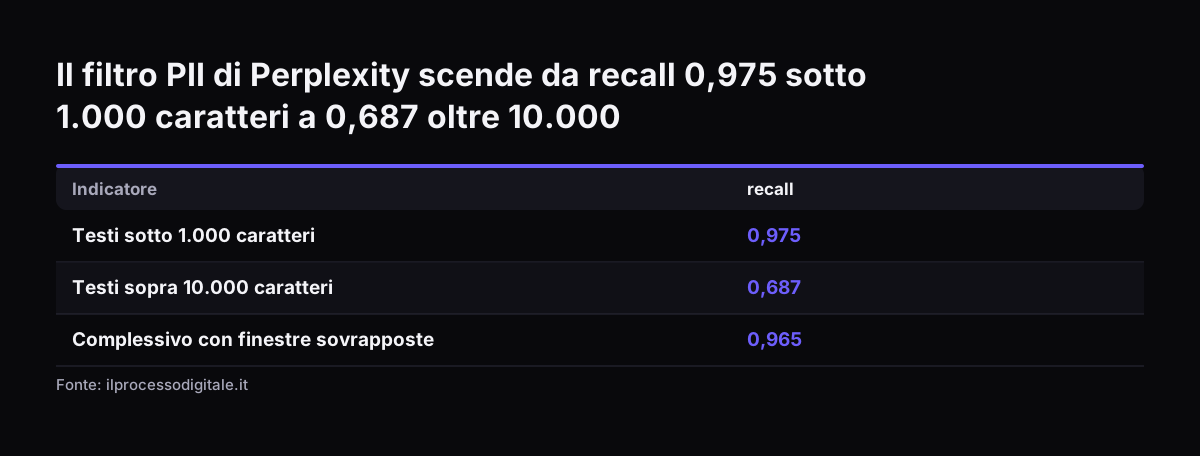
I filtri automatici per i dati personali aiutano, ma non bastano da soli. Il processo digitale analizza il classificatore usato dal Privacy Gate di Perplexity. Per la lingua italiana il classificatore ottiene un F1 di 0,676. Su una singola finestra di analisi il recall scende da 0,975 sotto i 1.000 caratteri a 0,687 sopra i 10.000; con finestre sovrapposte Perplexity lo riporta a 0,965 complessivo, ma un dato citato una sola volta in un testo lungo può comunque sfuggire. Il sistema è inoltre fail-open: se il classificatore non rileva nulla, il testo va verso il cloud senza alcun avviso.

Per questo la difesa principale è a monte. In Svennis, quando colleghiamo un assistente a Zoho, decidiamo con il cliente quali moduli e campi il connettore può leggere. Escludiamo fin dall'inizio i campi personali che la risposta non richiede. Il filtro automatico resta un controllo in più, non l'unico.

Non tutto deve passare dal modello. Un commentatore del post di Contify parla della riconciliazione tra bonifico e fattura tramite IBAN. Secondo lui si fa in modo deterministico in locale, più velocemente e a costo inferiore.

Il filtro PII di Perplexity scende da recall 0,975 sotto 1.000 caratteri a 0,687 oltre 10.000: Testi sotto 1.000 caratteri 0,975, Testi sopra 10.000 caratteri 0,687, Complessivo con finestre sovrapposte 0,965 (recall)
Fonte: ilprocessodigitale.it

Trasparenza verso l'utente: l'avviso dell'articolo 50 e l'informativa della legge 132/2025

Un assistente che dialoga con persone deve dichiarare di essere un'intelligenza artificiale. Dal 2 agosto 2026 l'articolo 50 dell'AI Act obbliga il fornitore a progettare i sistemi destinati a interagire direttamente con persone fisiche in modo che queste sappiano di parlare con un'intelligenza artificiale. Fa eccezione il caso in cui ciò sia evidente dal contesto. Un'azienda che sviluppa il proprio assistente è di norma il fornitore. Secondo aipolicy.it, la violazione degli obblighi dell'articolo 50 può costare fino a 15 milioni di euro o al 3% del fatturato mondiale annuo.

Le scadenze dell'articolo 50 non sono tutte uguali. Il Regolamento (UE) 2026/1744 è stato pubblicato nella Gazzetta ufficiale dell'UE il 24 luglio 2026. Concede fino al 2 dicembre 2026 per la marcatura dei contenuti generati, ma solo ai sistemi immessi sul mercato prima del 2 agosto 2026. Gli obblighi su chatbot, dichiarazione della natura AI e deepfake si applicano dal 2 agosto 2026.

In fase di progetto l'avviso si traduce in tre scelte semplici:

  • il primo messaggio dell'assistente dichiara che risponde un sistema AI;
  • l'utente trova sempre il modo di chiedere una persona;
  • le risposte automatiche inviate per email portano la stessa dichiarazione.

La legge 132/2025 aggiunge un obbligo per i professionisti. Il post di Contify lo sintetizza così: il commercialista deve dire al cliente quale IA usa. L'informativa va quindi preparata prima, non dopo l'avvio. Per il testo completo dell'articolo 50 si può consultare la nostra versione dell'AI Act in italiano annotato.

Supervisione umana: chi risponde delle decisioni dell'assistente

La responsabilità di ciò che l'assistente produce resta a una persona dell'azienda. OpenCity chiama questo principio approccio antropocentrico: la decisione finale e il controllo devono rimanere sempre in capo all'essere umano. Per gli avvocati, il parere CNF n. 18/2024 citato da Il processo digitale chiarisce che la responsabilità dell'atto resta sempre e integralmente in capo all'avvocato.

Nell'AI Act l'azienda che usa l'assistente è il deployer, cioè qualsiasi persona fisica o giuridica che utilizza un sistema di IA sotto la propria autorità. Dal 2 febbraio 2025 si applica l'articolo 4 sull'alfabetizzazione, riformulato dal Regolamento (UE) 2026/1744. Il deployer adotta misure per sostenere la formazione di chi usa e supervisiona l'assistente. In pratica, chi supervisiona l'assistente deve capire cosa fa e dove può sbagliare.

In un assistente su Claude e Zoho la supervisione si progetta così:

  • l'assistente propone e una persona approva ogni azione con effetti sul cliente, come un rimborso o una modifica contrattuale;
  • i casi fuori dalle regole passano a un operatore con il contesto già raccolto;
  • ogni risposta e ogni azione restano registrate, così da poterle ricostruire.

La revisione umana ha un effetto limitato sulla trasparenza. Per i testi pubblicati per informare il pubblico su questioni di interesse pubblico, l'obbligo di dichiarazione non si applica se il contenuto è sottoposto a revisione umana o controllo editoriale. Serve anche che una persona ne abbia la responsabilità editoriale. Le risposte di un help desk non rientrano in questo caso. Per verificare nel tempo che la supervisione funzioni, servono indicatori stabili: la guida su come misurare un assistente AI nell'help desk spiega quali.

Un esempio guidato: assistente per i clienti collegato a Zoho Desk

Prendiamo un'azienda di servizi che vuole un assistente sul sito per rispondere ai clienti e aprire ticket in Zoho Desk. Le impostazioni seguenti sono scelte di progetto da concordare con il consulente privacy, non requisiti di legge.

  1. Canale e modello. L'azienda accede a Claude tramite Amazon Bedrock con un contratto aziendale, non con account personali. Come modello parte da Claude Opus 5.5, che Anthropic indica come punto di partenza per la maggior parte dei carichi di lavoro.
  2. Versione documentata. Il registro di progetto annota modello e data minima di ritiro. Per Claude Opus 5.5 Anthropic indica un ritiro non prima del 22 settembre 2027; per Claude Haiku 4.5 non prima del 15 ottobre 2026.
  3. Dati al modello. L'assistente risponde da una base di conoscenza con architettura RAG. Per lo stato di un ticket legge solo numero, stato e data, non lo storico completo.
  4. Creazione del ticket. Nome ed email del cliente vanno in Zoho Desk tramite l'integrazione, senza passare dal modello.
  5. Avviso. Il primo messaggio dichiara che risponde un sistema AI e offre il passaggio a un operatore.
  6. Supervisione. Reclami e richieste di rimborso passano sempre a un operatore, che decide.
  7. Conservazione. Il testo della chat che non finisce nel ticket viene trattato solo per la durata della sessione, come fa OpenCity.

Con queste impostazioni il consulente riceve un sistema già descritto: sa quali dati escono, verso quale piattaforma, per quanto tempo e chi decide. La valutazione dei ruoli e dell'eventuale DPIA diventa più rapida, perché parte da fatti e non da ipotesi.

Checklist di progetto prima dell'avvio, in una tabella

La checklist seguente riassume le verifiche di questa guida, con la norma di riferimento e la persona che di solito decide. Va compilata prima dell'avvio e aggiornata a ogni cambio di modello, piattaforma o sistema collegato.

AreaCosa verificareNorma di riferimentoChi decide
Canale di accessoContratto aziendale, DPA, nessun account personaleGDPRDirezione e consulente privacy
Conservazione e addestramentoTempi di cancellazione, esclusione dall'addestramentoGDPRConsulente privacy
Ruoli e DPIATitolare, responsabili, necessità della valutazione d'impattoGDPRDPO o consulente legale
Dati al modelloCampi esclusi dal connettore, anonimizzazioneGDPRChi implementa, con il consulente
Avviso all'utenteDichiarazione di sistema AI nel primo messaggioAI Act, art. 50Chi implementa
Informativa privacyAggiornamento dell'informativa agli interessati che usano l'assistente, con linguaggio chiaro e sempliceGDPR, artt. 13 e 14; legge 132/2025, art. 4Titolare, con il consulente privacy
Informativa ai clientiComunicazione al cliente, con linguaggio chiaro, semplice ed esaustivo, dei sistemi di IA utilizzati, preferibilmente prima dell'usoLegge 132/2025, art. 13, solo per le professioni intellettualiProfessionista
Supervisione umanaAzioni approvate da una persona, registro delle rispostePrincipio antropocentrico della legge 132/2025 e buona pratica di progetto; gli obblighi di sorveglianza umana dell'AI Act riguardano i sistemi ad alto rischioResponsabile del processo
Alfabetizzazione AIFormazione di chi usa e supervisiona l'assistenteAI Act, art. 4Direzione

Una riga senza risposta è un motivo per rinviare l'avvio, non per avviare e sistemare dopo. Le righe sul GDPR richiedono quasi sempre il parere del consulente.

Cosa significa per un'azienda italiana: AgID, ACN e obblighi dei professionisti

Per un'azienda italiana la legge 132/2025 cambia soprattutto chi vigila e cosa si dice ai clienti. Secondo aipolicy.it, la legge ha designato AgID e l'Agenzia per la Cybersicurezza Nazionale (ACN) come autorità di riferimento per l'AI. Il Garante per la protezione dei dati personali resta il riferimento per gli aspetti privacy.

I professionisti hanno un obbligo in più. L'articolo 13, in vigore dal 10 ottobre 2025, impone di comunicare al cliente, con linguaggio chiaro, semplice ed esaustivo, le informazioni sui sistemi di intelligenza artificiale utilizzati. La legge non fissa un momento preciso, ma conviene farlo prima: uno studio di commercialisti o di avvocati che introduce un assistente fa bene ad aggiornare lettere d'incarico e informative prima dell'avvio. Per i commercialisti abbiamo raccolto casi d'uso concreti nella pagina sull'intelligenza artificiale per commercialisti.

La legge interviene anche sul diritto d'autore. Secondo AvvocatoAndreani.it, l'articolo 25 stabilisce che le opere create con l'ausilio dell'IA sono tutelabili purché siano il risultato del lavoro intellettuale dell'autore. Un documento prodotto dall'assistente e rivisto a fondo da una persona è quindi in una posizione diversa da un testo generato e pubblicato così com'è.

Il quadro si sta ancora muovendo. L'Omnibus digitale sull'IA è stato adottato con il Regolamento (UE) 2026/1744. La proposta separata di Omnibus digitale, che modifica anche il GDPR, segue un iter proprio: prima di citarla conviene verificarne lo stato. Gli obblighi ad alto rischio si applicano dal 2 dicembre 2027 per i sistemi dell'allegato III e dal 2 agosto 2028 per quelli dell'allegato I. Contify riporta lo stato di ogni norma al 14 settembre 2026: una data va sempre ricontrollata prima di usarla in un documento aziendale.

Prossimi passi per avviare un assistente AI conforme

Il primo passo concreto è descrivere l'assistente che si vuole costruire, prima di sceglierne la tecnologia. Un documento di una o due pagine basta per avviare il confronto con il consulente privacy.

Le azioni da fare, in ordine, sono queste:

  1. scrivere a cosa serve l'assistente, chi lo usa e quali sistemi Zoho deve leggere o scrivere;
  2. elencare i campi che servono davvero e quelli da escludere dal connettore;
  3. scegliere il canale di accesso a Claude con un contratto aziendale e un DPA;
  4. portare al consulente le quattro domande su ruoli, DPIA, trasferimenti e documentazione;
  5. preparare il testo dell'avviso all'utente e, per i professionisti, l'informativa ai clienti;
  6. definire quali azioni richiedono sempre l'approvazione di una persona.

Se non è chiaro da quale processo partire, la nostra guida al primo progetto AI in azienda aiuta a scegliere un pilota contenuto. Per capire quanto dati e processi sono pronti, prima di qualsiasi scelta tecnica, può compilare la valutazione di prontezza all'AI. Il risultato è un buon punto di partenza anche per il colloquio con il consulente legale.

Fonti

  1. 1. Anthropic, Models overview
  2. 2. Contify, IA nello studio commercialista: privacy, AI Act e sicurezza
  3. 3. aipolicy.it, Obblighi trasparenza AI Act
  4. 4. Il processo digitale, Privacy Gate di Perplexity
  5. 5. OpenCity Italia, Architettura AI
  6. 6. AvvocatoAndreani.it, Intelligenza artificiale e siti web

Articoli correlati