Zum Inhalt springen
SVENNISAIWe speak Claude.
Blog · Claude Code

Claude Code mit GitHub für das eigene Entwicklerteam einrichten: Rechte und Review

Ein Leitfaden für Firmen mit ein oder zwei Entwicklern: Claude Code GitHub Actions für Pull-Request-Reviews und kleine Korrekturen einrichten, ohne die Kontrolle über den Hauptzweig abzugeben.

10 Min. Lesezeit
Beitrag · 10 Min. Lesezeit
Abstrakte Linien verzweigen sich und laufen an einem Prüfpunkt wieder zu einem gemeinsamen Strang zusammen

Claude Code mit GitHub: kurze Antwort für kleine Entwicklerteams

Claude Code mit GitHub für das eigene Entwicklerteam richten Sie über Claude Code GitHub Actions ein. Ein Administrator installiert die Claude GitHub App und hinterlegt ein Token als Secret. Danach reagiert Claude zunächst nur auf Erwähnungen mit @claude. Den Merge in den Hauptzweig übernimmt weiterhin ein Mensch.

Claude Code GitHub Actions ist eine GitHub Action, die Claude Code innerhalb der Workflows Ihres Repositorys ausführt. Eine GitHub Action ist ein Baustein, den GitHub bei bestimmten Ereignissen automatisch startet, etwa bei einem neuen Kommentar. Erwähnen Sie @claude in einem Pull Request oder in einem Issue-Kommentar, dann analysiert Claude den Code. Auf Wunsch setzt Claude auch Änderungen um und überträgt sie als Commits.

Dieser Leitfaden richtet sich an Unternehmen mit ein oder zwei eigenen Entwicklern. Er behandelt drei Einsätze: das Review von Pull Requests, kleine Korrekturen auf Zuruf und klare Grenzen für den Agenten. Dazu gehören die nötigen Berechtigungen, der Umgang mit Secrets und die Frage, was ein Mensch weiterhin prüfen muss.

Haben Sie keine eigenen Entwickler, passt ein anderer Weg besser. Dann lesen Sie unseren Beitrag zu Claude Code für Unternehmen ohne Entwickler. Eine allgemeine Einordnung des Modells finden Sie auf der Seite Was ist Claude.
Grundbegriffe: Claude Code, GitHub Action, Interactive und Automation mode

Claude Code ist der Programmieragent von Anthropic. Er liest Issues, schreibt Code, führt Tests aus und öffnet Pull Requests. Er arbeitet mit GitHub, GitLab und Kommandozeilenwerkzeugen wie Git. Claude Code läuft unter macOS, Linux und Windows. Für VS Code und JetBrains-IDEs gibt es eigene Erweiterungen.

In GitHub arbeitet Claude Code in einem von zwei Modi. Welcher Modus gilt, hängt davon ab, ob der Workflow eine Eingabe namens prompt enthält.

  • Interactive mode: Der Workflow enthält keinen Prompt. Claude wartet auf das Auslösewort, standardmäßig @claude, in einem Kommentar, einem Review oder einem neuen Issue. Fortschritt und Ergebnis erscheinen als Kommentar.
  • Automation mode: Der Workflow enthält einen Prompt. Claude läuft dann ohne Erwähnung los, begrenzt nur durch die Prüfung, wer Läufe auslösen darf. Die Ergebnisse stehen standardmäßig im Protokoll des Workflow-Laufs.

Ein Pull Request ist ein Änderungsvorschlag, den jemand zur Prüfung einreicht, bevor er in den Hauptzweig übernommen wird. Ein Secret ist ein verschlüsselt in GitHub abgelegter Wert, zum Beispiel ein Token. Workflows können Secrets lesen, im Code steht der Wert aber nicht.

Die Claude Code GitHub Action baut auf dem Claude Agent SDK auf. Für ein kleines Team ist der Interactive mode der sichere Einstieg. Claude handelt dort nur, wenn ein Mensch es ausdrücklich anfordert.

Voraussetzungen: Adminrechte, github.com und ein passender Claude-Tarif

Für die Einrichtung von Claude Code GitHub Actions brauchen Sie Administratorrechte am Repository. Das gilt laut Dokumentation sowohl für die schnelle als auch für die manuelle Einrichtung. Klären Sie daher vorab, wer in Ihrem Unternehmen diese Rechte hat. Bei einer Firma mit zwei Entwicklern ist das oft nur eine Person.

Der Befehl /install-github-app funktioniert nur mit Repositorys auf github.com. Liegt das Git-Remote auf gitlab.com oder bitbucket.org, gibt der Befehl einen Hinweis aus und beendet sich. Für diese Plattformen ist der hier beschriebene Weg also nicht gedacht.

Außerdem brauchen Sie einen Zugang zu Claude Code. Dieser Zugang ist auf drei Wegen möglich:

  • ein persönlicher Tarif Pro, Max oder Ultra,
  • ein Team- oder Enterprise-Tarif für die Firma,
  • ein Konto in der Claude Console, das API-Tokens zu den regulären API-Preisen verbraucht.

Für die Anmeldung der Action über das Abonnement gibt es ein OAuth-Token. Es steht in den Tarifen Pro, Max, Ultra, Team und Enterprise zur Verfügung. Welcher Tarif für Ihr Team wirtschaftlich ist, hängt von der Zahl der Nutzer und der Nutzungsintensität ab. Die aktuellen Beträge finden Sie auf unserer Seite zu den Claude-Preisen und Tarifen.

Für eine Firma mit mehreren Entwicklern spricht einiges für einen Firmentarif statt privater Konten. Der Enterprise-Tarif enthält zusätzlich rollenbasierte Zugriffe, Ausgabegrenzen und eigene Datenkontrollen. So bleibt der Zugang an das Unternehmen gebunden und nicht an eine Person.

Einrichtung Schritt für Schritt am Beispiel eines Repositorys

Die Einrichtung von Claude Code GitHub Actions dauert für ein einzelnes Repository überschaubar. Das folgende Beispiel nimmt ein internes Repository namens firma/kundenportal auf github.com an. Die Person mit Administratorrechten führt alle Schritte aus.

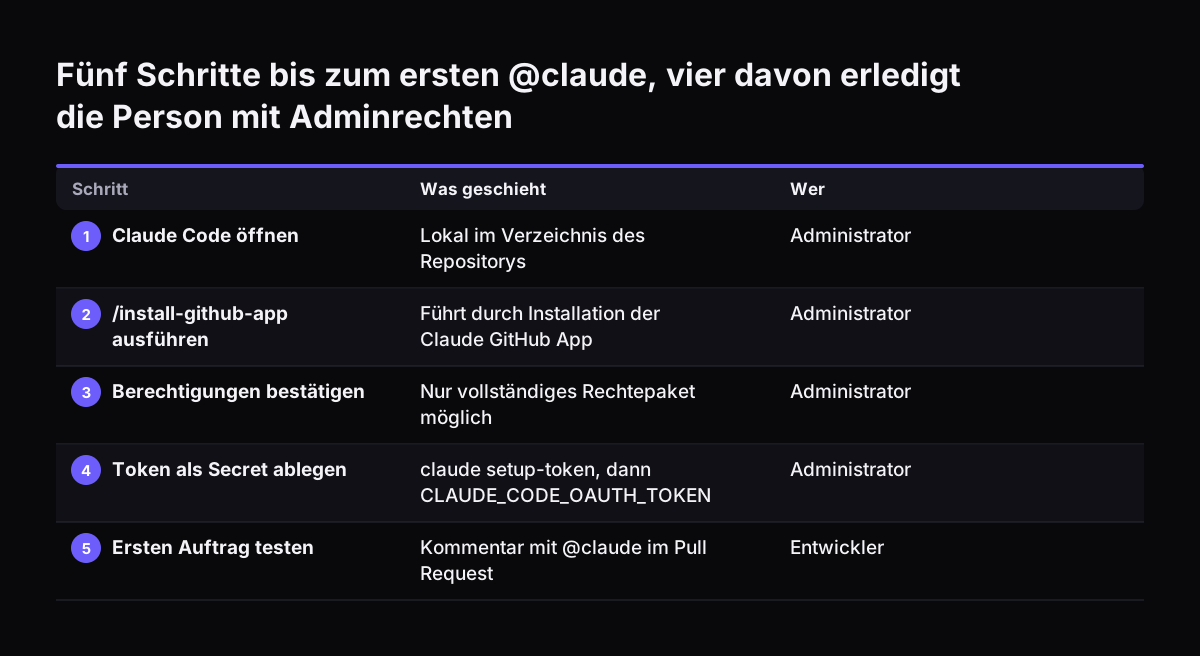
  1. Öffnen Sie Claude Code lokal im Verzeichnis des Repositorys.
  2. Führen Sie in der Sitzung /install-github-app aus. Der Befehl führt Sie durch die Installation der Claude GitHub App.
  3. Bestätigen Sie die Berechtigungen der App. GitHub lässt dabei nur die Annahme des vollständigen Rechtepakets zu.
  4. Richten Sie die Anmeldung ein. Bei der manuellen Einrichtung erzeugen Sie lokal mit claude setup-token ein OAuth-Token. Dieses legen Sie im Repository als Secret CLAUDE_CODE_OAUTH_TOKEN ab.
  5. Lassen Sie die Eingabe prompt im Workflow leer. So arbeitet Claude im Interactive mode und reagiert nur auf @claude.
  6. Testen Sie mit einem echten Pull Request, zum Beispiel mit dem Kommentar: „@claude prüfe diese Änderung auf fehlende Fehlerbehandlung“.

Nach dem Test sollte ein Kommentar von Claude im Pull Request stehen. Seit Version 2.1.229 der Action schreibt Claude das Review direkt in den Pull Request. Ältere Versionen schrieben es nur in das Protokoll des Workflow-Laufs. Fehlt der Kommentar, prüfen Sie daher zuerst die eingesetzte Version.

Halten Sie fest, wer die App installiert hat und wann. Diese Notiz hilft später bei jeder Prüfung der Zugriffe.

Fünf Schritte bis zum ersten @claude, vier davon erledigt die Person mit Adminrechten. Was geschieht / Wer. 1. Claude Code öffnen: Lokal im Verzeichnis des Repositorys / Administrator; 2. /install-github-app ausführen: Führt durch Installation der Cl

Berechtigungen der Claude GitHub App und wer Claude auslösen darf

Die Claude GitHub App erhält bei der Installation ihr vollständiges Rechtepaket. GitHub erlaubt nicht, nur einen Teil davon anzunehmen. Die Claude Code GitHub Action selbst stützt sich laut Dokumentation auf drei dieser Berechtigungen. Prüfen Sie die Liste in der Dokumentation zu Claude Code GitHub Actions, bevor Sie zustimmen.

Wichtiger als die App-Rechte ist für ein kleines Team die Frage, wer Claude auslösen darf. Bei Issue- und Pull-Request-Ereignissen braucht die auslösende Person Schreibrechte am Repository. Bots als Auslöser lehnt die Action ab, außer sie stehen ausdrücklich in der Liste allowed_bots.

Diese Regel schützt vor einem bekannten Angriff. Prompt Injection ist eine Technik, bei der ein Angreifer die Anweisungen eines KI-Assistenten durch eingeschleusten Text überschreiben will. Ein fremder Kommentar in einem Issue wäre ein solcher Weg. Weil nur Personen mit Schreibrechten Claude auslösen, sinkt dieses Risiko deutlich.

Daraus folgen drei praktische Regeln für die Rechtevergabe:

  • Vergeben Sie Schreibrechte nur an Personen, die Claude auch auslösen sollen.
  • Tragen Sie Bots in allowed_bots nur ein, wenn Sie deren Zweck kennen.
  • Prüfen Sie die Liste der Personen mit Schreibrechten in festen Abständen, etwa bei jedem Personalwechsel.

Externe Mitwirkende ohne Schreibrechte können Claude also nicht starten. Das ist für ein internes Repository meist genau richtig.

Secrets sicher ablegen: OAuth-Token, OIDC und lokale Zugangsdaten

Zugangsdaten für Claude gehören nie in den Code, sondern in ein GitHub-Secret oder in eine Anmeldung ohne gespeicherten Schlüssel. Für kleine Teams ist das Secret CLAUDE_CODE_OAUTH_TOKEN der einfachste Weg. Das Token meldet die Action über Ihr Claude-Abonnement an. Sie erzeugen es lokal mit claude setup-token.

Ohne langlebiges Secret kommt die Workload Identity Federation aus. Dabei tauscht die Action das OpenID-Connect-Token des GitHub-Workflows gegen einen Zugang zur Claude API. Der Zugang läuft über ein Dienstkonto in der Claude Console. Ein dauerhaft gespeicherter Schlüssel entfällt damit.

Alternativ kann die Action die Anfragen über Amazon Bedrock, die Agent Platform von Google Cloud oder Microsoft Foundry leiten. Bei allen drei Anbietern melden Sie sich über OIDC an statt mit einem Claude-API-Schlüssel. Im Repository liegen dann keine statischen Cloud-Zugangsdaten. Das lohnt sich, wenn Ihr Unternehmen bereits einen Vertrag mit einem dieser Anbieter hat.

Auf den Rechnern der Entwickler speichert Claude Code API-Schlüssel und Tokens im macOS-Schlüsselbund, sofern verfügbar. Unter Linux liegen sie in einer Datei mit dem Modus 0600, die nur der Eigentümer lesen kann. Bei Cloud-Sitzungen liegen die GitHub-Zugangsdaten verschlüsselt auf den Servern von Anthropic. In die virtuelle Maschine der Sitzung gelangen sie nicht.

Legen Sie fest, wer ein neues Token erzeugt, wenn ein Entwickler das Unternehmen verlässt. Ein Token, das an ein privates Konto gebunden ist, sollte dann ersetzt werden.

Pull-Request-Review und kleine Korrekturen durch Claude

Claude Code eignet sich in GitHub vor allem für zwei Aufgaben: Reviews von Pull Requests und kleine, klar umrissene Korrekturen. Für beides reicht der Interactive mode. Ein Entwickler schreibt einen Kommentar mit @claude, und Claude antwortet im selben Pull Request.

Review von Pull Requests

Für ein Review bitten Sie Claude, eine Änderung auf bestimmte Punkte zu prüfen. Typische Punkte sind fehlende Fehlerbehandlung, unklare Namen oder fehlende Tests. Je genauer der Auftrag, desto brauchbarer der Kommentar. Für die Tarife Team und Enterprise ist außerdem die Funktion Code Review allgemein verfügbar, laut Anthropic seit dem 15. Oktober 2026.

Kleine Korrekturen auf Zuruf

Für eine Korrektur schreiben Sie zum Beispiel: „@claude ergänze den fehlenden Test für die leere Eingabe“. Claude setzt die Änderung um und überträgt sie als Commit. Der Entwickler prüft danach den Diff, also die Gegenüberstellung von altem und neuem Code.

Ein Detail, das Tests aushebeln kann

GitHub löst keine Workflows für Commits aus, die mit dem Standard-GITHUB_TOKEN erstellt wurden. Laufen Ihre automatischen Tests über einen Workflow, starten sie nach einem solchen Commit unter Umständen nicht. Prüfen Sie deshalb nach jeder Korrektur von Claude, ob Ihre Tests tatsächlich gelaufen sind. Ein grünes Häkchen aus einem früheren Lauf sagt über den neuen Commit nichts aus.

Grenzen festlegen: was der Agent ändern darf und was ein Mensch prüft

Ein Agent in GitHub braucht schriftliche Grenzen, bevor er den ersten Commit überträgt. Die Technik regelt, wer Claude auslösen darf. Was Claude inhaltlich ändern soll, regelt sie nicht. Diese Entscheidung trifft Ihr Team.

Die folgende Tabelle zeigt eine bewährte Aufteilung für Teams mit ein oder zwei Entwicklern:

ÄnderungClaude darf alleinMenschliche Prüfung
Review-Kommentar im Pull RequestJaKommentar lesen und bewerten
Kleine Korrektur nach @claudeJa, als Commit im Pull RequestDiff und Testlauf prüfen
Merge in den HauptzweigNeinImmer durch einen Entwickler
Workflow-Dateien und SecretsNeinImmer durch den Administrator
Neue AbhängigkeitenNur als VorschlagImmer, mit Begründung
Läufe im Automation modeErst nach einer TestphaseProtokolle regelmäßig lesen

Geplante Läufe haben eigene Regeln. GitHub führt geplante Workflows nur aus dem Standardzweig aus. In öffentlichen Repositorys deaktiviert GitHub den Zeitplan nach 60 Tagen ohne Aktivität. Ein nächtlicher Lauf kann also unbemerkt ausbleiben.

Bei Svennis halten wir vor der Installation schriftlich fest, welche Repositorys die Claude GitHub App sehen darf und wer @claude auslösen darf. Wo diese Liste fehlt, finden wir später oft Workflows, deren Zweck niemand im Team mehr erklären kann.

Lokale Claude-Code-Sitzungen: Berechtigungsmodi für Entwickler

Neben GitHub Actions arbeiten Ihre Entwickler meist auch lokal mit Claude Code im Terminal oder in VS Code. Dort steuert der Berechtigungsmodus, welche Aktionen Claude ohne Rückfrage ausführen darf. Im Terminal läuft Claude Code lokal und spricht direkt mit den Modell-APIs. Einen Backend-Server oder einen entfernten Code-Index gibt es dabei nicht.

Die Sicherheitsdokumentation von Claude Code beschreibt unter anderem diese drei Modi:

  • Auto mode: der eingebaute Startmodus für interaktive Sitzungen. Ein separates Klassifikationsmodell prüft die Aktionen an Ihrer Stelle und blockiert, was es für unsicher hält.
  • Manual mode: Claude Code startet nur mit Leserechten. Vor dem Bearbeiten von Dateien, vor Tests und vor Befehlen fragt Claude nach.
  • Accept Edits mode: Dateiänderungen und einige Dateisystembefehle wie mkdir, mv oder rm im Arbeitsverzeichnis sind freigegeben. Andere Befehle lösen weiterhin eine Rückfrage aus.

Für Repositorys mit Kundendaten oder Zugangsdaten empfiehlt sich der Manual mode. Befehle, die Inhalte aus dem Web laden, etwa curl und wget, sind standardmäßig nicht automatisch freigegeben. Unter Windows rät Anthropic davon ab, WebDAV zu aktivieren. WebDAV könnte Netzwerkanfragen ermöglichen, die das Berechtigungssystem umgehen.

Auch MCP Server verdienen Vorsicht. Ein MCP Server ist ein Dienst, über den Claude auf ein weiteres System zugreift. Anthropic prüft connectors für das eigene Verzeichnis, auditiert aber keinen MCP Server auf Sicherheit.

Was das für ein Unternehmen in Deutschland bedeutet

Für ein Unternehmen in Deutschland zählt beim Einsatz von Claude Code in GitHub vor allem, wo Code verarbeitet wird und wer darauf zugreift. Beides sollten Sie vor dem Start dokumentieren. Ziehen Sie dafür Ihren Datenschutzbeauftragten hinzu, besonders wenn Repositorys personenbezogene Daten enthalten.

Die Dokumentation von Anthropic liefert dafür mehrere Bausteine:

  • Jede von Anthropic gehostete Cloud-Sitzung läuft in einer isolierten virtuellen Maschine, die Anthropic verwaltet.
  • Alle Vorgänge in Cloud-Sitzungen werden für Compliance und Prüfungen protokolliert.
  • Bei Remote-Control-Sitzungen bleiben Codeausführung und Dateizugriff auf dem lokalen Rechner. Der Datenverkehr läuft per TLS über die Anthropic API.
  • Die Action kann Anfragen über Amazon Bedrock, Google Cloud oder Microsoft Foundry leiten. Das passt, wenn Ihr Unternehmen dort schon Verträge hat.

Für ein kleines Team in Deutschland heißt das konkret: Halten Sie in einem kurzen Dokument fest, welche Repositorys angebunden sind, welcher Anmeldeweg gilt und wer Schreibrechte hat. Ergänzen Sie, welche Repositorys bewusst ausgeschlossen bleiben. Ein solches Verzeichnis erleichtert spätere Prüfungen durch Kunden oder Auditoren.

Finden Sie eine Sicherheitslücke in Claude Code, veröffentlichen Sie sie nicht. Melden Sie sie über das HackerOne-Programm von Anthropic.

Nächste Schritte für Ihr Entwicklerteam

Starten Sie mit einem einzigen internen Repository und dem Interactive mode. Erweitern Sie den Einsatz erst, wenn Ihr Team einige Wochen lang die Kommentare und Korrekturen von Claude geprüft hat. Diese Reihenfolge hat sich bewährt:

  1. Repository auswählen und die Person mit Administratorrechten benennen.
  2. Claude GitHub App mit /install-github-app installieren und das Token als Secret ablegen.
  3. Die Grenzen aus der Tabelle oben schriftlich festhalten und im Team abstimmen.
  4. Erste Reviews und kleine Korrekturen mit @claude anfordern und nach jeder Korrektur den Testlauf prüfen.
  5. Erst danach über den Automation mode oder weitere Repositorys entscheiden.

Viele Teams wollen Claude später auch an andere Programme im Unternehmen anbinden. Dafür baut Svennis für jede Verbindung einen connector, einen MCP server, ein plugin oder einen skill. Wir zeigen die Optionen mit ihren Kosten, und Sie wählen. Das Angebot folgt vier Schritten: Workshop, Pilot Claude A oder Pilot Claude B, die Aktivierung der Abteilung, danach der laufende Betrieb.

Wenn Sie den Einsatz planen möchten, ist der Claude-Workshop für einen konkreten KI-Plan der passende Einstieg. Was unsere Rolle als Anthropic-Partner bedeutet, erklärt die Seite Claude-Partner und Select Partner.

Quellen

  1. Claude Code by Anthropic
  2. Security - Claude Code Docs
  3. Claude Code GitHub Actions - Claude Code Docs
Kostenlos, 30 Minuten

Wählen Sie einen Termin. Bringen Sie den Prozess mit, an den Sie beim Lesen gedacht haben.

Sie erhalten ein klares Ja oder Nein zur Automatisierung mit Claude und den passenden Schritt laut veröffentlichter Preisliste. Sie sprechen mit den Menschen, die die KI-Agenten bauen, nicht mit dem Vertrieb.

Lieber anrufen? +40 722 567 135 · Lieber erst selbst ausprobieren? Zuerst die kostenlose Analyse.

30 Minuten · Video · kostenlos
  1. 1Termin
  2. 2Ihre Angaben
  3. 3Gebucht