Svennis AI
10 Min. Lesezeit

Claude DSGVO-konform nutzen: Vertrag, Datenweg und was nie ins Modell gehört

Bevor Claude Kundendaten verarbeitet, stehen vier Entscheidungen an: kommerzieller Tarif mit AVV, Bereitstellungsweg, Aufbewahrungsfristen und die Felder, die das Modell nie sieht.

Abstrakte Formen, die durch mehrere Filterebenen fließen und dabei schmaler und geordneter werden

Claude DSGVO-konform nutzen: die Antwort in vier Entscheidungen

Claude DSGVO-konform nutzen können Unternehmen nur über einen kommerziellen Zugang mit Auftragsverarbeitungsvertrag. Direkt bei Anthropic sind das Claude for Work mit Team- oder Enterprise-Plan und die Anthropic API. Alternativ nutzen Sie Claude über einen Cloud-Anbieter wie Amazon Bedrock, mit dem Sie den Vertrag dann schließen. Danach folgen drei technische Entscheidungen: der Bereitstellungsweg, die Aufbewahrungsfristen und die Auswahl der Kundendaten, die das Modell überhaupt erreichen.

Ein Auftragsverarbeitungsvertrag (AVV) ist der Vertrag, der regelt, wie ein Dienstleister personenbezogene Daten im Auftrag Ihres Unternehmens verarbeitet. Anthropic nennt dieses Dokument Data Processing Addendum, kurz DPA. Der Vertrag allein macht einen Einsatz aber noch nicht zulässig. Entscheidend ist, welche Daten aus Ihren Geschäftssystemen wie lange und wo verarbeitet werden.

Die sinnvolle Reihenfolge folgt der Praxis: erst Tarif und Vertrag, dann Datenweg und Speicherung, zuletzt die Datenauswahl. Die rechtliche Bewertung Ihres konkreten Falls bleibt Aufgabe Ihres Unternehmens als Verantwortlicher, Ihr Datenschutzbeauftragter berät Sie dabei, sofern einer benannt ist. Die einschlägigen Artikel finden Sie in unserer Erläuterung zur DSGVO beim Einsatz von KI.
Tarif und Vertrag: Free, Pro und Max sind für Kundendaten ungeeignet

Die Claude-Tarife Free, Pro und Max haben keinen Auftragsverarbeitungsvertrag und unterliegen den Consumer Terms. Für Kundendaten aus Ihrem CRM oder Ticketsystem scheiden sie damit aus. Einen AVV stellt Anthropic für Claude for Work bereit, das den Team- und den Enterprise-Plan umfasst, sowie für die Anthropic API.

Der Unterschied betrifft auch das Training. Anthropic trainiert neue Modelle mit Daten aus Free-, Pro- und Max-Konten, wenn die entsprechende Einstellung aktiv ist. Das gilt auch für Claude Code, wenn es mit diesen Konten genutzt wird. Wer der Nutzung zustimmt, akzeptiert eine Aufbewahrung von 5 Jahren statt 30 Tagen.

Unter kommerziellen Bedingungen trainiert Anthropic nicht mit Ihren Eingaben, solange Ihr Unternehmen nicht ausdrücklich zustimmt. Diese Zustimmung läuft über das Development Partner Program, dem ein Administrator für die ganze Organisation beitreten kann. Legen Sie schriftlich fest, dass niemand diesen Schritt ohne Freigabe Ihres Datenschutzbeauftragten oder der in Ihrem Unternehmen für Datenschutz verantwortlichen Person auslöst.

Die zweite Folge ist organisatorisch. Mitarbeitende mit privaten Pro-Konten dürfen keine Kundendaten dorthin kopieren. Eine klare Regel und ein bereitgestellter Team-Zugang setzen das am einfachsten durch.

Das DPA von Anthropic: Standardvertragsklauseln statt Data Privacy Framework

Das DPA von Anthropic ist über die Commercial Terms of Service automatisch einbezogen. Übermittlungen in die USA stützt Anthropic auf Standardvertragsklauseln nach Art. 46 DSGVO, die über dieses DPA gelten. Einen gesonderten Vertrag müssen Sie dafür nicht verhandeln, die Grundlage aber dokumentieren.

Ein Zertifikat nach dem EU-U.S. Data Privacy Framework weist Anthropic in seinen öffentlichen Zertifizierungsangaben derzeit nicht aus. Das hält die Kanzlei Heuking in ihrem Fachbeitrag zu Claude im Unternehmen fest. Die Übermittlung bei direkter Nutzung ruht damit auf den Standardvertragsklauseln. Ihr Unternehmen sollte diese Grundlage für den Drittlandtransfer bewertet und dokumentiert haben, beraten durch Ihren Datenschutzbeauftragten, sofern einer benannt ist.

Die Vertragsunterlagen finden Sie in der Sammlung Privacy and legal im Claude Help Center. Dort erklärt Anthropic, wie Sie das DPA einsehen und unterzeichnen. Weitere Beiträge behandeln die erworbenen Zertifizierungen, den Umgang mit behördlichen Auskunftsersuchen und die Kontaktstelle für Nutzer in der EU.

Legen Sie diese Dokumente zur Verarbeitungsdokumentation, bevor der erste Datensatz fließt. Bei einer Prüfung durch die Aufsichtsbehörde gehören Vertrag und Übermittlungsgrundlage zu den ersten Unterlagen, die Sie vorlegen können sollten.

Bereitstellungsweg: wer die Inferenz betreibt und wo verarbeitet wird

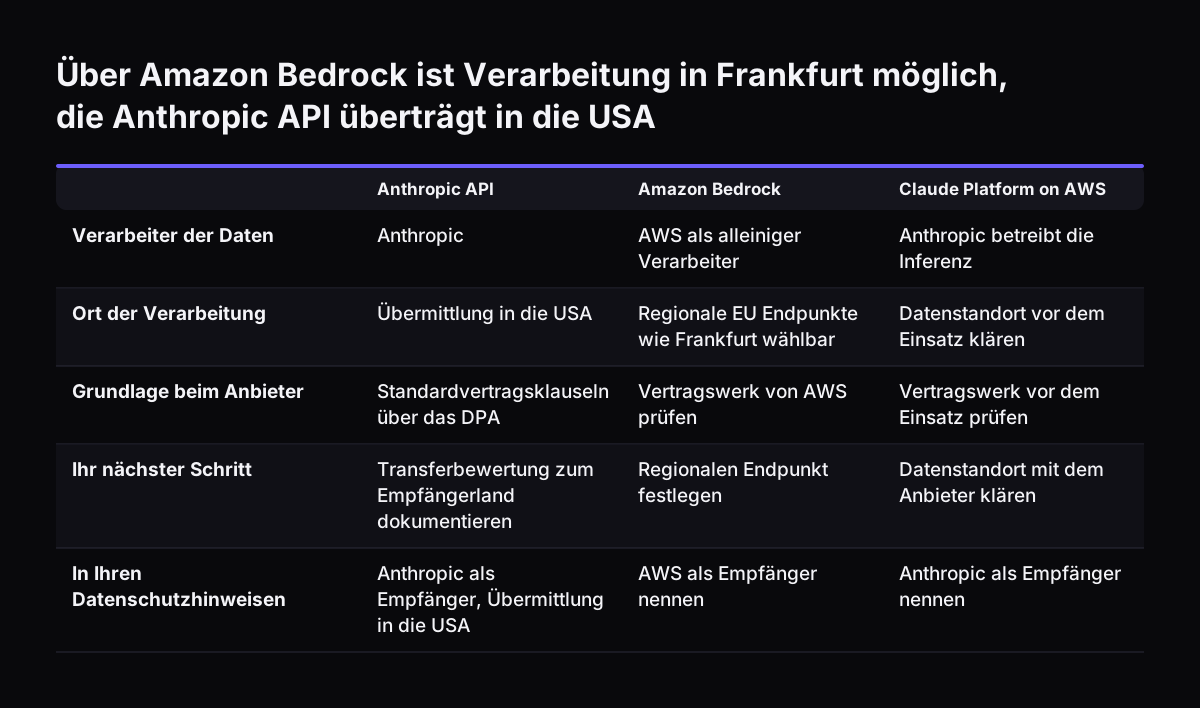
Der Bereitstellungsweg bestimmt, wer Ihre Daten als Auftragsverarbeiter erhält und ob eine Verarbeitung in der EU möglich ist. Claude ist über die Anthropic API, Amazon Bedrock, Google Cloud, Microsoft Foundry und Claude Platform on AWS erreichbar. Datenschutzrechtlich unterscheiden sich diese Wege deutlich.

WegWer verarbeitet die DatenDatenstandort
Anthropic APIAnthropicÜbermittlung in die USA auf Basis der Standardvertragsklauseln
Amazon BedrockAWS als alleiniger Auftragsverarbeiter, ohne Zugriff von Anthropic auf die InferenzumgebungEU-Verarbeitung über regionale Endpunkte wie Frankfurt
Claude Platform on AWSAnthropic betreibt die InferenzEU-Datenresidenz zum Start nicht vorgesehen
Google CloudDer Cloud-Anbieter als AuftragsverarbeiterGlobale Endpunkte ohne Residenzgarantie
Microsoft Foundry, auf Azure gehostetPrompts und Antworten bleiben in AzureNur Nutzungsmetadaten und markierte Inhalte gehen an Anthropic

Bedrock mit einem Frankfurter Endpunkt ist der naheliegende Weg, wenn Ihr Datenschutzkonzept eine Verarbeitung in der EU verlangt. Da AWS ein US-Unternehmen ist, ersetzt das die Prüfung möglicher Drittlandbezüge aber nicht. AWS ist zudem nach dem EU-U.S. und dem Swiss-U.S. Data Privacy Framework zertifiziert. Klären Sie vor dem Start, welche Modelle am gewählten Endpunkt bereitstehen.

Wählen Sie bei Google Cloud ausdrücklich einen regionalen statt eines globalen Endpunkts. Die Angabe zu Microsoft Foundry stammt aus der Datennutzungsdokumentation zu Claude Code und sollte für Ihre Anwendung bestätigt werden.

Über Amazon Bedrock ist Verarbeitung in Frankfurt möglich, die Anthropic API überträgt in die USA. Anthropic API / Amazon Bedrock / Claude Platform on AWS. Verarbeiter der Daten: Anthropic / AWS als alleiniger Verarbeiter / Anthropic betreibt die Inf

Aufbewahrungsfristen bei Anthropic: 30 Tage als Standard, mit Ausnahmen

Unter kommerziellen Bedingungen speichert Anthropic Ein- und Ausgaben standardmäßig 30 Tage. Einzelne Funktionen und Sonderfälle weichen davon ab, teils deutlich. Diese Fristen gehören in Ihr Löschkonzept, denn sie gelten für jeden Kundendatensatz, den Claude verarbeitet.

Die wichtigsten Abweichungen laut Anthropic-Dokumentation im Überblick:

DatenartFristWas Sie steuern können
Standard, kommerzielle Nutzung30 TageZero Data Retention beantragen
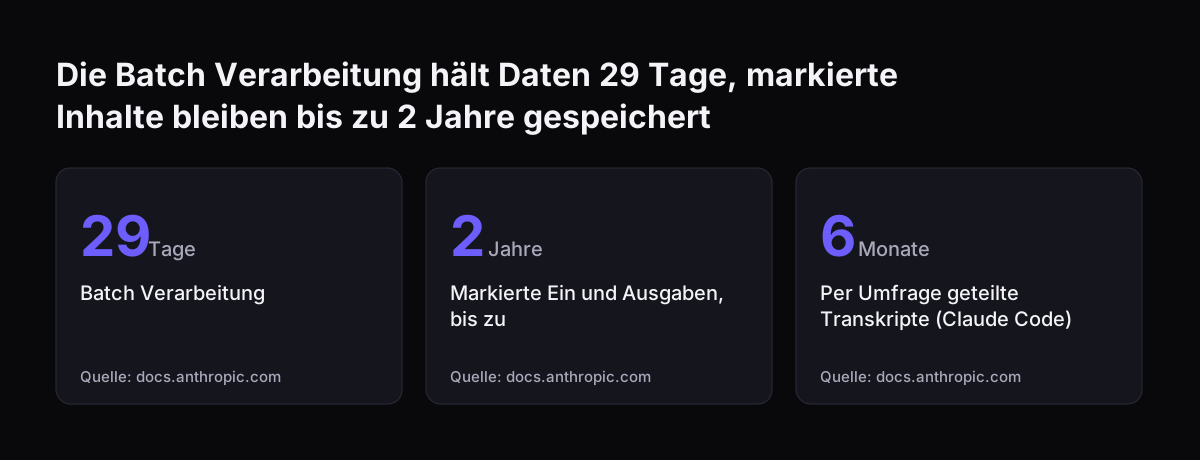
Batch-Verarbeitung29 TageBatch nur für unkritische Daten nutzen
Container der Codeausführungbis zu 30 TageKeine Kundendaten in Codeausführung laden
Von Sicherheitssystemen markierte Inhaltebis zu 2 JahreNicht steuerbar
Über /feedback geteilte Transkripte in Claude Code5 JahreFeedback-Funktion per Richtlinie untersagen
Activity Feed6 JahreProtokollinhalte knapp halten

Zwei Punkte verdienen Aufmerksamkeit. Markierte Inhalte kann Anthropic auch bei besonderen Vereinbarungen aufbewahren, ebenso Daten, deren Speicherung gesetzlich vorgeschrieben ist. Und die Fünfjahresfrist für Feedback-Transkripte greift, sobald ein Mitarbeiter eine Sitzung mit Kundendaten meldet.

Die Batch Verarbeitung hält Daten 29 Tage, markierte Inhalte bleiben bis zu 2 Jahre gespeichert: Batch Verarbeitung 29 Tage, Markierte Ein und Ausgaben, bis zu 2 Jahre, Per Umfrage geteilte Transkripte (Claude Code) 6 Monate
Quelle: docs.anthropic.com

Zero Data Retention: wann sie hilft und wo sie nicht greift

Zero Data Retention (ZDR) ist eine Vereinbarung, nach der Anthropic Prompts und Antworten nicht speichert, sobald die API-Antwort zurückgegeben ist. Für Anwendungen, die Kundendaten aus Geschäftssystemen verarbeiten, ist ZDR die stärkste vertragliche Einschränkung. Sie ist aber nicht im Standard-Enterprise-Plan enthalten.

ZDR schaltet das Account-Team von Anthropic pro Organisation frei, nachdem es die Eignung bestätigt hat. Die Freischaltung erstreckt sich nicht automatisch auf weitere Organisationen unter demselben Konto. Legen Sie neue Organisationen deshalb nur nach Rücksprache an.

Mehrere Oberflächen und Funktionen deckt ZDR nicht ab:

  • die Claude Console einschließlich Playground,
  • die Consumer-Tarife von Claude,
  • die Produktoberflächen von Claude Team und Enterprise,
  • Claude for Excel, das derzeit nicht ZDR-fähig ist.

Hinzu kommen technische Einschränkungen. Bestimmte als Covered Models bezeichnete Modelle verlangen eine Aufbewahrung von 30 Tagen und sind unter ZDR nur mit ausdrücklicher Genehmigung von Anthropic nutzbar. CORS unterstützt Anthropic für ZDR-Organisationen nicht, Aufrufe direkt aus dem Browser entfallen damit. Auf Amazon Bedrock und Google Cloud ist der Cloud-Anbieter Auftragsverarbeiter, dort regeln Sie die Speicherung mit ihm. Die Einzelheiten beschreibt Anthropic auf der Seite API and data retention.

Datenminimierung: nur die Felder aus Zoho CRM und Zoho Desk, die die Aufgabe braucht

Datenminimierung bei Claude heißt, dass pro Anwendungsfall festgelegt wird, welche Felder aus Ihren Geschäftssystemen das Modell sieht. Alles andere bleibt im Quellsystem. Diese Entscheidung ist wirksamer als jede nachträgliche Löschfrist, weil nicht übermittelte Daten gar nicht erst gespeichert werden.

Ein Beispiel aus Zoho CRM: Für einen Angebotsentwurf braucht Claude Branche, Produktinteresse und Gesprächsnotizen. Privatadresse, Geburtsdatum oder Bankverbindung des Ansprechpartners braucht es nicht. Wie eine solche Aufteilung aussieht, zeigt unser Beitrag zum Erstellen von Angeboten mit Claude, bei dem die Preise im CRM bleiben.

In Zoho Desk gilt dasselbe für Tickets. Zur Einordnung einer Anfrage reichen Betreff und Nachrichtentext. Kundennummer und Vertragsdaten kann die Automatisierung nach der Einordnung selbst zuordnen, ohne das Modell.

Bei Svennis legen wir vor jeder Anbindung eine Feldliste fest, die der Datenschutzbeauftragte abzeichnet, und der Zugang liest technisch nur diese Felder. Später hinzugefügte Felder bleiben gesperrt, bis sie ausdrücklich freigegeben sind.

Was das Modell nie erreichen sollte: Zugangsdaten, Finanz- und Gesundheitsdaten

Einige Datenarten sollten Claude auch mit AVV und ZDR nie erreichen. Anthropic selbst rät bei vier Kategorien zur Vorsicht: Finanzdaten wie Kreditkartennummern und Bankverbindungen, Gesundheitsdaten, Passwörter und Zugangsdaten sowie vertrauliche Geschäfts- oder Personendokumente. Der Hinweis steht im Help-Center-Artikel zu sensiblen Daten in Claude.

Dieser Artikel bezieht sich zwar auf die Consumer-Produkte. Die Liste eignet sich trotzdem als Ausgangspunkt für eine Sperrliste in Ihren Anbindungen. Ergänzen Sie sie um Datenarten, die Ihre Branche besonders schützen muss.

Durchsetzen sollten Sie die Sperrliste technisch, nicht nur per Anweisung. Ein Filter vor dem API-Aufruf entfernt gesperrte Felder, bevor der Prompt zusammengesetzt wird. Eine Anweisung an das Modell, bestimmte Daten zu ignorieren, schützt dagegen nicht: Die Daten wurden dann bereits übertragen und unterliegen den Aufbewahrungsfristen.

Ein zweiter Grund spricht für den Filter. Von den Sicherheitssystemen markierte Unterhaltungen kann Anthropic weiter für interne Sicherheitsmodelle und Missbrauchserkennung verwenden. Was nie übertragen wurde, kann auch nicht markiert und aufbewahrt werden.

Cowork, Claude Code und Microsoft 365: eigene Regeln für agentische Zugänge

Agentische Zugänge wie Claude Cowork brauchen eine eigene Prüfung, weil die KI dort selbstständig auf Dateien, Anwendungen und Browserinhalte zugreifen kann. Claude Cowork ist die Produktoberfläche von Anthropic für mehrstufige Wissensarbeit, die je nach Einrichtung Arbeitsschritte eigenständig ausführt. Anthropic regelt Cowork vertraglich gesondert und nimmt es etwa vom US-Gesundheitsdatenvertrag nach HIPAA (BAA) aus. Für die DSGVO spielt dieser US-Vertrag keine Rolle, er zeigt aber die gesonderte Stellung von Cowork. Rechte und Prüfschritte beschreiben wir im Leitfaden zu Claude Cowork im Unternehmen.

Claude Code speichert Sitzungstranskripte lokal im Klartext unter ~/.claude/projects/, standardmäßig 30 Tage. Rechner von Entwicklern, die mit Kundendaten arbeiten, gehören deshalb in Ihr Berechtigungs- und Verschlüsselungskonzept. Über das Netz überträgt Claude Code Prompts und Antworten per TLS 1.2 oder höher. Die Umgebungsvariable CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC schaltet nicht notwendigen Datenverkehr wie Telemetrie und Umfragen ab.

Für Microsoft 365 gilt eine Besonderheit. Anthropic-Modelle in Microsoft 365 Copilot sind derzeit von der EU Data Boundary ausgenommen und in der EU standardmäßig deaktiviert. Wer sie freischaltet, trifft damit eine eigene Datenschutzentscheidung. Mehr dazu steht in unserem Beitrag zu Claude in Microsoft 365 und Teams.

Nächste Schritte vor dem ersten Kundendatensatz in Claude

Vor dem produktiven Einsatz von Claude arbeiten Sie mindestens diese Schritte in dieser Reihenfolge ab. Jeder Schritt baut auf dem vorherigen auf. Die Liste ersetzt nicht die rechtliche Prüfung Ihres Einzelfalls.

  1. Zweck und Rechtsgrundlage der Verarbeitung festlegen und prüfen, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erforderlich ist.
  2. Private Free-, Pro- und Max-Konten für Kundendaten per Richtlinie ausschließen und einen Team- oder Enterprise-Zugang oder die API bereitstellen.
  3. Das DPA im Help Center abrufen und die Standardvertragsklauseln in der Verarbeitungsdokumentation ablegen.
  4. Den Bereitstellungsweg wählen und bei EU-Pflicht einen regionalen Endpunkt festlegen.
  5. Die Aufbewahrungsfristen ins Löschkonzept übernehmen und über ZDR mit dem Account-Team entscheiden.
  6. Pro Anwendungsfall eine Feldliste und eine Sperrliste festlegen und technisch durchsetzen.
  7. Feedback-Funktionen, Development Partner Program und agentische Zugänge gesondert freigeben.
  8. Die Datenschutzhinweise um den neuen Empfänger und eine etwaige Übermittlung in die USA ergänzen.

Beginnen Sie mit einem einzigen, klar abgegrenzten Anwendungsfall. So prüft Ihr Datenschutzbeauftragter eine überschaubare Feldliste statt eines ganzen Systems. Weitere rechtliche Themen rund um den KI-Einsatz ordnet unsere Übersicht zum KI-Recht für Unternehmen in Deutschland ein.

Quellen

  1. 1. Anthropic: Models overview
  2. 2. Anthropic: API and data retention
  3. 3. Anthropic: Data usage (Claude Code Docs)
  4. 4. Claude Help Center: Privacy and legal
  5. 5. Claude Help Center: Sensitive data in chats with Claude
  6. 6. Heuking: Anthropic Claude im Unternehmen, Datenschutz- und Compliance-Anforderungen

Verwandte Beiträge