Zum Inhalt springen
SVENNISAIWe speak Claude.
Blog · Schatten-KI

KI im Unternehmen und Schatten-KI: warum private KI-Konten das erste Risiko sind

Wenn Mitarbeitende Kundendaten in private KI-Konten kopieren, verlieren Sie die Kontrolle. Der Beitrag zeigt Zahlen, Rechtslage und warum ein angebundener KI-Zugang besser schützt als ein Verbot.

11 Min. Lesezeit
Beitrag · 11 Min. Lesezeit
Abstrakte Formen, die aus einem diffusen Schatten in einen klar umrissenen, geschützten Bereich fließen

KI im Unternehmen: private KI-Konten sind das erste Risiko der Schatten-KI

Bei KI im Unternehmen lautet die kurze Antwort auf „Schatten-KI: warum private KI-Konten das erste Risiko sind“ so: Sobald Mitarbeitende Kundendaten in ein privates KI-Konto kopieren, verlassen diese Daten Ihre Umgebung. Es gibt dann keinen Vertrag zwischen Ihrem Unternehmen und dem Anbieter, kein Protokoll und keine Kontrolle. Den wirksamsten Schutz bietet ein freigegebener KI-Zugang, der in CRM und Helpdesk eingebunden ist, nicht ein Verbot.

Schatten-KI ist das eigenständige Arbeiten mit KI-Werkzeugen, die weder die IT noch die Führungsebene freigegeben hat. Meist läuft diese Nutzung über private Konten oder frei verfügbare Dienste. Die Ursache ist selten böser Wille. Meist fehlt ein Angebot des Unternehmens, oder es kommt zu spät.

Dieser Beitrag ist Teil 3 von 3 unserer Reihe zur Claude-Team-Einführung. Teil 1 behandelt „KI-Einführung im Unternehmen: was dazugehört und wer sie führt“. Teil 2 zeigt „So nutzt das Team Claude wirklich: die Schritte der Einführung“.

Hier geht es um das Warum. Sie erfahren, was sich für den Betrieb ändert und wie Sie das Ergebnis an Zeit, Fehlern und Kosten messen. Außerdem geht es um die Folgen von Untätigkeit und um die ehrlichen Grenzen eines freigegebenen Zugangs.
Schatten-KI und Schatten-IT: Begriff, typische Formen und Ursachen

Schatten-KI ist die KI-Variante eines bekannten Problems. Schatten-IT bezeichnet laut Creditreform die Situation, in der Mitarbeitende auf private Geräte oder nicht genehmigte Apps zurückgreifen. Bei Schatten-KI geht es um KI-Werkzeuge, die ohne Freigabe beruflich genutzt werden, meist über private Konten.

Die typische Form der Schatten-KI ist unscheinbar. Jemand kopiert Texte, Tabellen oder Quellcode in ein privates Konto bei einem Chat-Dienst und lässt sich eine Antwort, eine Zusammenfassung oder eine Korrektur geben. Computer Weekly nennt genau solche Inhalte als typische Uploads: Quellcode, sensible Daten und geistiges Eigentum.

Die Ursache der Schatten-KI ist selten böser Wille. Computer Weekly betont, dass Mitarbeitende diese Werkzeuge meist nicht in böswilliger Absicht nutzen. Entwickler, Marketingteams und Datenexperten wollen produktiver werden und kennen die Risiken oft nicht.

Springer Professional beschreibt die Lücke von der anderen Seite. Mitarbeitende nutzen neue Technik in der Regel schneller als ihr Arbeitgeber. Unternehmen fällt es dagegen oft schwer, neue Softwaretrends rasch in den offiziellen Technikbestand zu übernehmen. Zwischen Bedarf und freigegebenem Angebot entsteht so ein Zeitraum, den private Konten füllen.

Verbreitung von Schatten-KI: Zahlen von Microsoft, Bitkom und IBM

Schatten-KI ist kein Randphänomen. Das zeigen drei Erhebungen, die Creditreform im Beitrag zu den Risiken der Schatten-KI im September 2026 zusammengefasst hat:

  • Laut Microsofts Report „Cyber Pulse“ greifen fast 30 Prozent der Beschäftigten für ihre Arbeit auf nicht genehmigte KI-Werkzeuge zurück.
  • Laut einer Bitkom-Umfrage geht knapp ein Fünftel der deutschen Unternehmen davon aus, dass Mitarbeitende private KI-Lösungen einsetzen.
  • Laut IBMs „Cost of a Data Breach Report 2025“ berichtet knapp jedes fünfte Unternehmen von Sicherheitsvorfällen, bei denen Schatten-KI eine Rolle spielte.

Die drei Zahlen stammen aus verschiedenen Erhebungen und lassen sich nicht direkt verrechnen. Sie zeigen aber ein klares Muster. Die Nutzung privater KI-Werkzeuge ist verbreitet, und Vorfälle sind keine Theorie mehr.

Computer Weekly ergänzt eine strukturelle Beobachtung. Die Verbreitung nicht verwalteter KI-Werkzeuge aus der Cloud übersteigt die Fähigkeit von Sicherheitsteams, diese zu verwalten und zu schützen, weiterhin bei Weitem. Das betrifft große Konzerne ebenso wie den Mittelstand mit kleiner IT-Abteilung.

Für Ihr Unternehmen folgt daraus eine einfache Haltung. Gehen Sie nicht davon aus, dass niemand private KI-Konten nutzt. Prüfen Sie es, bevor Sie Regeln schreiben.

Private KI-Konten als erstes Risiko: kein Vertrag, kein Protokoll, keine Kontrolle

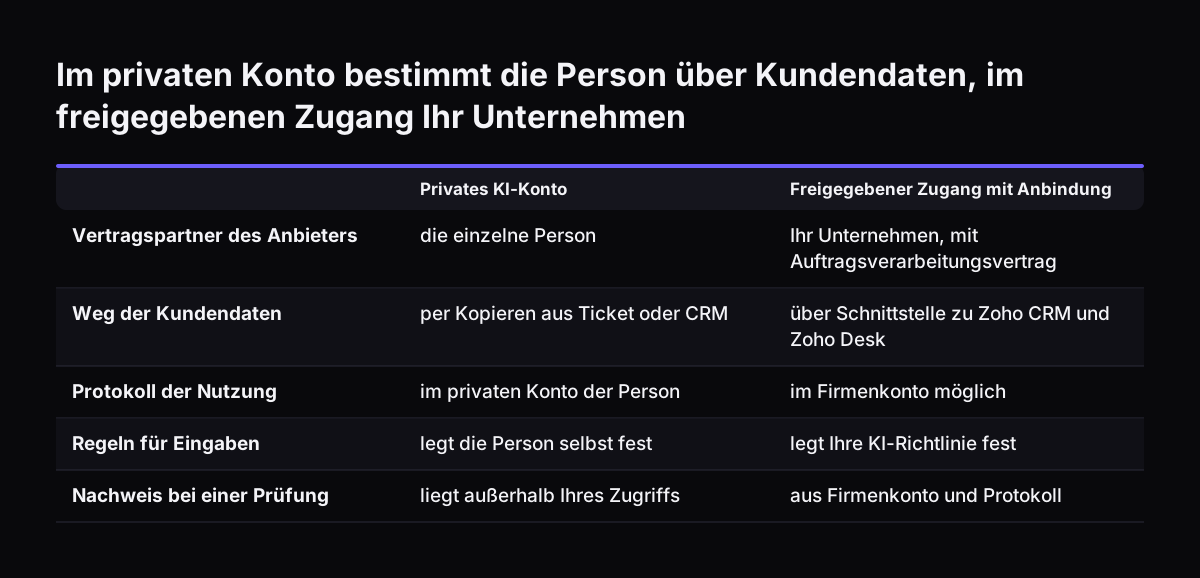
Private KI-Konten sind das erste Risiko der Schatten-KI, weil jede andere Schutzmaßnahme ein Firmenkonto voraussetzt. Rechte, Protokolle und Verträge greifen nur dort, wo das Unternehmen Vertragspartner ist. Im privaten Konto ist es das nicht.

Kein Auftragsverarbeitungsvertrag

Im privaten Konto schließt Ihr Unternehmen keinen Auftragsverarbeitungsvertrag, kurz AV-Vertrag. Frei zugängliche KI-Werkzeuge verarbeiten Daten laut einem von Creditreform zitierten Experten „in der Regel nicht DSGVO-konform“. Bei privaten oder kostenlosen Zugängen ist zudem häufig unklar, ob Daten für das Training genutzt werden.

Datenweg in die USA

Anbieter wie OpenAI oder Anthropic übertragen die Eingaben laut demselben Beitrag auf Server in den USA. Bei vielen Angeboten werden die Eingaben in den USA verarbeitet, bei privaten wie bei geschäftlichen Zugängen. Der Unterschied liegt im Vertrag, der diese Übermittlung regelt, oder eben nicht regelt.

Keine Aufzeichnung, keine Sicherheitsprozesse

Ohne Überblick der Sicherheitsteams liegen solche Werkzeuge außerhalb von Datensicherheit, Patch-Prozessen, Überwachung und Richtlinien. Was im privaten Konto geteilt wurde, kann Ihr Unternehmen weder nachlesen noch prüfen. Laut Computer Weekly können hochgeladener Quellcode, sensible Daten oder geistiges Eigentum zu Datenlecks führen. Hinzu kommen Verstöße gegen Vorschriften und langfristige Reputationsschäden.

Im privaten Konto bestimmt die Person über Kundendaten, im freigegebenen Zugang Ihr Unternehmen. Privates KI-Konto / Freigegebener Zugang mit Anbindung. Vertragspartner des Anbieters: die einzelne Person / Ihr Unternehmen, mit Auftragsverarbeitungsve

Beispiel: eine Kundenbeschwerde aus Zoho Desk im privaten Chatfenster

Ein typischer Fall von Schatten-KI beginnt mit einer harmlosen Absicht. Eine Servicemitarbeiterin erhält in Zoho Desk eine verärgerte Beschwerde. Sie kopiert das Ticket mit Name, Anschrift und Vertragsnummer in ihr privates KI-Konto. Dort lässt sie sich eine höfliche Antwort formulieren.

Die Antwort ist schnell fertig, doch die Kundendaten liegen nun bei einem Dritten. Es gibt keinen AV-Vertrag, kein Protokoll und keine Löschregel, die Ihr Unternehmen kennt. Bei einer Prüfung können Sie nicht nachweisen, was mit den Daten geschah.

So läuft dieselbe Aufgabe über einen freigegebenen Zugang:

  1. Ihr Unternehmen schließt mit Anthropic den Auftragsverarbeitungsvertrag nach Art. 28 DSGVO, der Teil der gewerblichen Nutzungsbedingungen (Commercial Terms) ist.
  2. Die Mitarbeiterin arbeitet in Claude Team mit einem seat des Unternehmens. Nach den derzeitigen Vertragsunterlagen von Anthropic werden die Daten in den USA verarbeitet, und die Übermittlung ist vertraglich abgesichert. Prüfen Sie vor Vertragsschluss den aktuellen Stand.
  3. Die KI-Richtlinie legt fest, welche Daten in Claude eingegeben werden dürfen und welche Aktionen eine Freigabe brauchen.
  4. Ein skill erstellt den Antwortentwurf jedes Mal gleich. Ein skill ist ein Ablauf mit Anleitung, Testfällen und einer verantwortlichen Person.
  5. Ein connector oder ein MCP server, also eine Schnittstelle zwischen Claude und dem Helpdesk, liest das Ticket direkt. Niemand muss Kundendaten kopieren.
  6. Die Mitarbeiterin prüft den Entwurf und versendet ihn selbst.

Der Unterschied liegt nicht in der KI selbst, sondern im Rahmen. Vertrag, Regeln, fester Ablauf und Anbindung machen aus derselben Tätigkeit einen kontrollierten Vorgang.

Warum ein generelles KI-Verbot Schatten-KI nicht beendet

Ein generelles KI-Verbot verlagert Schatten-KI nur, statt sie zu beenden. Bitkom-Experte Marvin Pawelczyk nennt ein solches Verbot laut Creditreform „weder realistisch noch klug“. Wer KI verbietet, nimmt dem Team das Werkzeug, aber nicht den Bedarf.

Computer Weekly beschreibt den Gegenentwurf als Allowlist-Ansatz. Das Unternehmen autorisiert bestimmte, geprüfte KI-Werkzeuge und beschränkt den Zugriff auf alle anderen. Erst ein freigegebenes Angebot macht die Sperre der übrigen Dienste vertretbar.

Ein Verbot verschenkt außerdem die Hinweise, die Schatten-KI liefert. Creditreform beschreibt die Hagedorn Gruppe, gegründet 1997, mit über 2.000 Mitarbeitern und mehr als 30 Gesellschaften. Dort zeigte ein Mitarbeiter eine Fuhrpark-Anwendung, die er mit dem Werkzeug Claude Code entwickelt hatte. Laut Creditreform ist sie effizienter und kostengünstiger als das bisherige System.

Heute nutzt die Hagedorn Gruppe KI in Bereichen wie Marketing, Reporting und Ausschreibungen. Das Beispiel zeigt den Kern: Schatten-KI verrät, wo im Betrieb Bedarf besteht. Ein Verbot macht diesen Bedarf unsichtbar, ein freigegebener Zugang macht ihn nutzbar.

Freigegebener KI-Zugang mit Anbindung an Zoho CRM und Zoho Desk

Ein freigegebener KI-Zugang schützt nur, wenn er die Daten bereits kennt, für die Mitarbeitende sonst kopieren würden. Ein leeres Chatfenster mit Firmenlogo löst das Problem nicht. Wer dort Kundendaten braucht, kopiert sie wieder hinein, nur an anderer Stelle.

Creditreform zitiert als Sofortmaßnahme einen sicheren KI-Kanal für alle Mitarbeitenden. Bitkom rät mittelständischen Unternehmen zu drei Dingen: klare Regeln für den KI-Einsatz, sichere und datenschutzkonforme KI-Werkzeuge sowie Schulungen. Die Anbindung an die Fachsysteme macht aus diesem Kanal ein Arbeitswerkzeug.

Konkret heißt das: Claude liest Kontakte und Geschäftschancen aus Zoho CRM und Tickets aus dem Helpdesk. Für jede Verbindung baut Svennis einen connector, einen MCP server, ein plugin oder einen skill. Wir zeigen Ihnen die Möglichkeiten mit ihren Kosten, und Sie entscheiden. Ergebnisse wie Entwürfe oder Zusammenfassungen gehen dorthin zurück, wo das Team ohnehin arbeitet.

Bei Svennis fragen wir zu Beginn jeder Einführung ab, welche Aufgaben das Team heute schon in privaten Konten erledigt. Genau diese Aufgaben bauen wir zuerst als skill im freigegebenen Zugang, damit der Grund zum Ausweichen wegfällt.

Wie solche Anbindungen über einzelne Abläufe hinaus aussehen, beschreibt die Seite zur KI-Automatisierung für den Mittelstand.

Verbot, Duldung oder freigegebener Zugang: die vier Wege im Vergleich

Gegen Schatten-KI stehen Unternehmen im Kern vier Wege offen. Die Tabelle vergleicht sie nach Datenkontrolle, Nachvollziehbarkeit, Nutzung im Alltag und Kosten.

WegDatenkontrolleNachvollziehbarkeitNutzung im AlltagKosten
Generelles Verbotgering, Daten wandern in private Kontenkeine Protokolleverlagert sich nach außenverdeckt, nicht steuerbar
Stillschweigende Duldungkeine, kein AV-Vertragkeine Aufzeichnunghoch, aber unsichtbarunerwartete Kosten neben verwalteten Werkzeugen
Freigegebener Zugang ohne Anbindungvertraglich geregeltim Firmenkonto möglichDaten werden weiter kopiertLizenzen
Freigegebener Zugang mit Anbindung an CRM und Helpdeskvertraglich geregelt, Zugriff über Schnittstellenim Firmenkonto und im Fachsystemdort, wo das Team arbeitetLizenzen und Anbindung, planbar

Die Kostenfrage verdient einen zweiten Blick. Laut Computer Weekly entstehen unerwartete Kosten, wenn Unternehmen nicht genehmigte KI neben verwalteten Werkzeugen einsetzen. Das gilt auch, wenn sie Arbeit später von Schatten-KI auf offizielle Werkzeuge umstellen.

Je länger die Duldung dauert, desto größer wird also der spätere Umzug. Der vierte Weg kostet am Anfang Arbeit, ist danach aber der einzige, der Kontrolle und Nutzung zugleich herstellt.

Schatten-KI in Deutschland: DSGVO, KI-Verordnung und Betriebsrat

Für Unternehmen in Deutschland berührt Schatten-KI gleich mehrere Regelwerke. Computer Weekly rät, in KI-Richtlinien Vorschriften wie DSGVO, KI-Verordnung, NIS2 und HIPAA zu berücksichtigen. Für deutsche Unternehmen stehen DSGVO und KI-Verordnung im Vordergrund, für Unternehmen im Anwendungsbereich der NIS2-Regeln zusätzlich diese.

Branchen mit besonders sensiblen Daten trifft Schatten-KI härter. Springer Professional sieht die Finanzbranche beim EU AI Act besonders gefordert. Art. 4 der KI-Verordnung gilt aber für alle Unternehmen, die KI einsetzen. Sie müssen Maßnahmen ergreifen, um die KI-Kompetenz ihrer Beschäftigten zu fördern, etwa durch Schulungen. Ähnlich heikel sind Mandatsdaten, wie die Seite zu KI in der Anwaltskanzlei zeigt.

Auch das Betriebsverfassungsgesetz spielt eine Rolle. Die Einführung von Claude kann nach § 87 Abs. 1 Nr. 6 BetrVG mitbestimmungspflichtig sein. Auswertungen der Nutzung einzelner Personen gibt es nur mit Betriebsvereinbarung oder anderer Rechtsgrundlage. Beziehen Sie den Betriebsrat deshalb früh ein, nicht erst nach dem Kauf der Lizenzen.

Als praktische Hilfe nennt Creditreform den Bitkom-Leitfaden „KI & Datenschutz. Praxisleitfaden 2.0“.

Wirkung messen: Zeit, Fehler und Kosten vor und nach der Freigabe

Ob ein freigegebener KI-Zugang Schatten-KI verdrängt, messen Sie an Zeit, Fehlern und Kosten, jeweils vor und nach der Einführung. Ausgangspunkt ist eine Bestandsaufnahme. Computer Weekly nennt sie als ersten Schritt: Erfassen Sie die genehmigte und die nicht genehmigte KI-Nutzung.

Zeit

Wählen Sie zwei oder drei wiederkehrende Aufgaben, etwa Antwortentwürfe im Service. Halten Sie fest, wie lange das Team heute dafür braucht. Vergleichen Sie nach einigen Wochen mit dem skill im freigegebenen Zugang.

Fehler

Ein skill enthält Testfälle, an denen Sie die Qualität prüfen. Zählen Sie, wie oft ein Entwurf vor der Freigabe korrigiert werden muss. Sinkt diese Zahl, arbeitet der Ablauf.

Kosten und Nutzung

Die Claude-Team-Lizenzen zahlen Sie direkt an Anthropic. Den Verbrauch eines Agenten rechnet der gewählte Anbieter ab, etwa Anthropic, AWS, Google Cloud oder Microsoft. Prüfen Sie außerdem, ob private Abonnements im Team wegfallen.

Messen Sie die Nutzung auf Teamebene, nicht pro Person, solange keine Betriebsvereinbarung besteht. Zahlt ein Unternehmen für Lizenzen, die kaum jemand nutzt, ist die Schatten-KI meist nicht verschwunden. Für diesen Fall bietet Svennis einen eigenen Claude-Neustart an.

Grenzen eines freigegebenen KI-Zugangs: was er nicht löst

Ein freigegebener KI-Zugang beseitigt das Risiko privater Konten, aber nicht jedes Risiko der KI. Wer das verschweigt, schafft neue blinde Flecken. Vier Grenzen sollten Sie kennen.

Der Speicherort ändert sich nicht

Auch bei Claude Team werden die Daten nach den derzeitigen Vertragsunterlagen von Anthropic in den USA verarbeitet. Vertrag und Übermittlungsinstrumente wie die EU-Standardvertragsklauseln sichern die Übermittlung in die USA ab, ändern aber nichts am Speicherort. Für die Verarbeitung selbst brauchen Sie weiterhin eine Rechtsgrundlage nach Art. 6 DSGVO. Was nie in ein Modell gehört, regelt weiterhin Ihre KI-Richtlinie.

Eigene Agenten in der Cloud brauchen eigene Absicherung

Wer Agenten in der eigenen Cloud betreibt, übernimmt deren Konfiguration. Laut dem Tenable Cloud AI Risk Report 2025, den Computer Weekly zitiert, weisen 70 Prozent der Cloud-Workloads mit KI-Software eine kritische Schwachstelle auf. 14 Prozent der Unternehmen, die Amazon Bedrock nutzen, haben den Dienst öffentlich zugänglich gelassen. Wie KI-Agenten aufgebaut sind und wie man sie kontrolliert, erklärt ein eigener Beitrag.

Ergebnisse brauchen Prüfung

Ein Entwurf der KI ist ein Vorschlag, keine Entscheidung. Die Freigabe durch einen Menschen bleibt deshalb Teil jedes Ablaufs, besonders bei Antworten an Kunden.

Schulung lässt sich nicht installieren

Ein Werkzeug ersetzt keine Schulung. Bitkom empfiehlt Schulungen ausdrücklich neben klaren Regeln und datenschutzkonformen Werkzeugen. Ohne Schulung bleibt auch ein freigegebener Zugang leicht ungenutzt.

Nächste Schritte gegen Schatten-KI im eigenen Unternehmen

Gegen Schatten-KI wirkt eine feste Reihenfolge besser als ein schnelles Verbot. Diese fünf Schritte können Sie sofort angehen:

  1. Erfassen Sie die genehmigte und die nicht genehmigte KI-Nutzung im Team. Nutzen Sie das Ergebnis, um Bedarf zu erkennen, nicht um zu bestrafen.
  2. Schreiben Sie eine KI-Richtlinie. Sie legt fest, welche Daten in Claude eingegeben werden dürfen und welche Aktionen eine Freigabe brauchen.
  3. Sprechen Sie früh mit dem Betriebsrat, falls es einen gibt.
  4. Stellen Sie einen freigegebenen Zugang bereit und binden Sie ihn an CRM und Helpdesk an. Bis 150 Personen ist das meist Claude Team, darüber Claude Enterprise.
  5. Benennen Sie einen Key User. Diese Person nutzt Claude gut und hilft den anderen mit etwa einer Stunde pro Woche.

Svennis übernimmt diese Arbeit mit der Claude-Team-Einführung für Teams bis 250 Personen. Ihre Mitarbeitenden arbeiten nach zwei Wochen mit Claude Team, mit drei skills für die Aufgaben des Teams. Die Lizenzen kaufen Sie direkt bei Anthropic. Die veröffentlichten Preise der Einführung finden Sie auf derselben Seite.

Quellen

  1. Svennis AI: Claude-Team-Einführung
  2. Creditreform Düsseldorf: Warum Schatten-KI für Unternehmen riskant ist
  3. Computer Weekly: Das Risiko Cloud-basierter Schatten-KI in den Griff bekommen
  4. springerprofessional.de: Schatten-KI gefährdet Banken und Kunden
Kostenlos, 30 Minuten

Wählen Sie einen Termin. Bringen Sie den Prozess mit, an den Sie beim Lesen gedacht haben.

Sie erhalten ein klares Ja oder Nein zur Automatisierung mit Claude und den passenden Schritt laut veröffentlichter Preisliste. Sie sprechen mit den Menschen, die die KI-Agenten bauen, nicht mit dem Vertrieb.

Lieber anrufen? +40 722 567 135 · Lieber erst selbst ausprobieren? Zuerst die kostenlose Analyse.

30 Minuten · Video · kostenlos
  1. 1Termin
  2. 2Ihre Angaben
  3. 3Gebucht