Zum Inhalt springen
SVENNISAIWe speak Claude.
Blog · Claude Enterprise

Audit-Logs und Compliance API für Claude im Unternehmen einrichten und prüfen

Ein Leitfaden für geprüfte Unternehmen: Audit-Log-Export über 180 Tage, Inhalte über die Compliance API, Aufbewahrungsfristen und die Vereinbarung mit dem Betriebsrat.

9 Min. Lesezeit
Beitrag · 9 Min. Lesezeit
Abstrakte Linien, die sich zu einer geordneten Spur aus Punkten verdichten und in einem Archivblock enden

Audit-Logs und Compliance API für Claude: was beide leisten und wer sie nutzen kann

Audit-Logs und Compliance API für Claude sind zwei getrennte Werkzeuge mit unterschiedlicher Tiefe. Das Audit-Log zeigt Ereignisse in Ihrer Organisation ohne Chatinhalte. Ein Export reicht 180 Tage zurück. Die Compliance API liefert zusätzlich Chatverläufe und Dateiinhalte, filterbar nach Nutzer und Zeitraum. Beide Werkzeuge setzen den Enterprise-Plan voraus.

Ein Audit-Log ist das Ereignisprotokoll einer Claude-Organisation. Jede Zeile beschreibt ein Ereignis, etwa eine gelöschte SSO-Verbindung oder einen gestarteten Datenexport. Laut Hilfeartikel von Anthropic zu Audit-Logs stehen Audit-Logs ausschließlich Enterprise-Organisationen zur Verfügung.

Der Enterprise-Plan nutzt einen einzigen Seat-Typ. Er wird pro Nutzer und Monat berechnet und jährlich abgerechnet. Die Mindestgröße liegt bei 20 Seats im Selbstkauf und bei 50 Seats im Kauf über den Vertrieb von Anthropic. Die Nutzung selbst rechnet Anthropic getrennt zu API-Tarifen ab. Aktuelle Beträge finden Sie auf unserer Übersicht der Claude-Preise und Kosten.

Dieser Leitfaden richtet sich an geprüfte oder regulierte Unternehmen. Er zeigt, was das Protokoll erfasst und was die Compliance API ergänzt. Außerdem behandelt er Aufbewahrungsfristen, Rollen und die Vereinbarung mit dem Betriebsrat.
Audit-Log, Compliance API, Admin API und Analytics API: die Begriffe

Vier Schnittstellen und Exporte tauchen in jeder Prüfungsfrage zu Claude auf. Wer sie verwechselt, plant den falschen Zugriff. Die folgenden Definitionen stammen aus den Hilfe- und Entwicklerseiten von Anthropic.

  • Audit-Log: das Ereignisprotokoll der Organisation, als Export über die Einstellungen abrufbar, mit neun Spalten und ohne Chatinhalte.
  • Compliance API: ein programmatischer Zugang zu Nutzungsdaten. Er umfasst Aktivitätsprotokolle, Chatverläufe und Dateiinhalte und lässt sich nach Nutzer und Zeitraum filtern.
  • Admin API: eine Schnittstelle zur Verwaltung von Mitgliedern, Workspaces, Einladungen und API-Schlüsseln per Programm statt von Hand in der Claude Console.
  • Analytics API: ein programmatischer Zugang zu zusammengefassten Kennzahlen über Nutzung und Verbreitung in der Organisation.

Zwei weitere Begriffe brauchen Sie für die Datenschutzprüfung. Zero Data Retention (ZDR) ist eine Vereinbarung für die Claude API: Anthropic speichert Eingaben und Antworten nach der Rückgabe der API-Antwort nicht. Customer-managed encryption keys sind Schlüssel im eigenen Cloud-Konto Ihres Unternehmens. Mit ihnen schützt Anthropic Chats, Projekte und Dateien Ihres Teams.

Für die Revision zählt vor allem der Unterschied zwischen Ereignis und Inhalt. Das Audit-Log beantwortet die Frage, dass etwas geschah. Die Compliance API beantwortet zusätzlich, was in einem Chat stand.

Was das Claude-Audit-Log erfasst und was es auslässt

Das Claude-Audit-Log erfasst Ereignisse und Kennungen, aber keine Inhalte. Titel und Inhalt von Chats und Projekten exportiert es nicht. Stattdessen erscheinen nur deren eindeutige Kennungen. Für Prüfer heißt das: Das Protokoll belegt einen Vorgang, ohne die Unterhaltung offenzulegen.

Spalten mit Bedeutung für die Prüfung

Ein Export besteht aus neun Spalten. Drei davon braucht jede Auswertung:

  • entity_info nennt das vom Ereignis betroffene Objekt, etwa einen Chat oder ein Projektdokument.
  • user_agent enthält, falls vorhanden, Angaben zum Programm, das das Ereignis ausgelöst hat.
  • client_platform bezeichnet die mobile Plattform, also iOS oder Android, sofern verfügbar.

Ereignistypen mit Datum der Einführung

Anthropic ergänzt die Ereignisliste des Audit-Logs laufend. Seit dem 10. September 2024 protokolliert das Log das Löschen, Deaktivieren und Aktivieren von SSO-Verbindungen.

Seit dem 15. Juli 2025 erscheinen Start und Abschluss eines Organisations-Datenexports. Das Feld initiated_by_anthropic zeigt dabei, ob Anthropic den Export angestoßen hat.

Dieses Feld ist für regulierte Unternehmen besonders wertvoll. Es dokumentiert, wenn Daten die Organisation auf Veranlassung des Anbieters verlassen. Eine Kennung wie chat_conversation steht für einen Chat, eigenständig oder in einem Projekt. chat_project_document steht für ein Dokument in der Wissensbasis eines Projekts.

Audit-Log exportieren: 180 Tage Rückblick, Download-Link für 24 Stunden

Ein Audit-Log-Export bündelt alle Ereignisse der vergangenen 180 Tage. Ältere Ereignisse enthält er nicht. Wer eine lückenlose Aufzeichnung braucht, exportiert deshalb in festen Abständen deutlich unter 180 Tagen, etwa quartalsweise.

Ein Beispiel aus der Jahresprüfung

Die Primary Owner eines Unternehmens mit Enterprise-Plan bereitet die Prüfung der IT-Kontrollen vor. Sie geht so vor:

  1. Sie öffnet in Claude Organization settings > Data and Privacy.
  2. Sie klickt auf Export logs.
  3. Sie wartet auf die E-Mail. Laut Anthropic kann zwischen Auslösen und Zustellung eine Verzögerung liegen, weil die Protokolle erst zusammengeführt werden.
  4. Sie lädt die Datei innerhalb von 24 Stunden herunter. Danach ist der Link nicht mehr aktiv.
  5. Sie legt die Datei mit Datum und Prüfsumme im Prüfarchiv ab und trägt den nächsten Exporttermin ein.

Den Export dürfen Organization Owners und Primary Owners auslösen. Die E-Mail mit dem Link erhält die Person, die den Export angestoßen hat. Planen Sie also Vertretungen, damit ein Urlaub den Termin nicht verschiebt.

Ausnahme bei eigenen Schlüsseln

Nutzt Ihre Organisation customer-managed encryption keys, funktioniert die Schaltfläche Export logs nicht. Dann bleibt die Compliance API, denn dort stehen die Audit-Log-Ereignisse laut Hilfeartikel ebenfalls bereit.

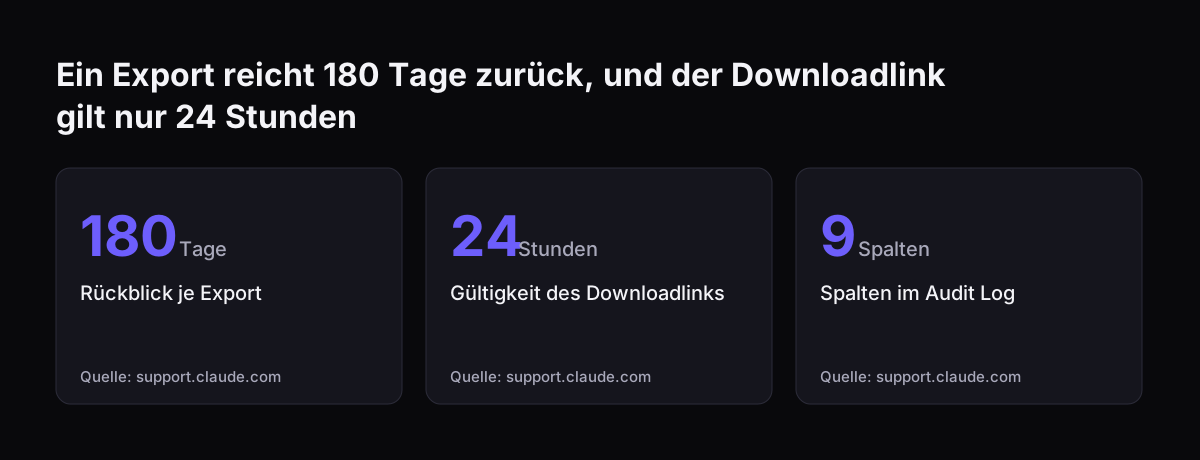
Ein Export reicht 180 Tage zurück, und der Downloadlink gilt nur 24 Stunden: Rückblick je Export 180 Tage, Gültigkeit des Downloadlinks 24 Stunden, Spalten im Audit Log 9 Spalten
Quelle: support.claude.com

Was die Compliance API für Aufzeichnungen und Prüfungen ergänzt

Die Compliance API ergänzt das Audit-Log um Inhalte und um einen dauerhaften, automatisierbaren Zugriff. Sie liefert Aktivitätsprotokolle, Chatverläufe und Dateiinhalte. Abfragen lassen sich nach Nutzer und Zeitraum eingrenzen. Damit kann ein Prüfprozess gezielt einen Vorgang nachvollziehen, statt eine ganze Exportdatei zu durchsuchen.

Für die Revision bringt die Compliance API drei Vorteile. Erstens laufen Abrufe per Programm und damit planbar, etwa nächtlich in ein Archiv. Zweitens enthält sie die Audit-Log-Ereignisse, also auch dort, wo der manuelle Export wegen eigener Schlüssel ausfällt. Drittens deckt sie Inhalte ab, die das Audit-Log bewusst auslässt.

Teilzugriff über die Admin API

Ein Schlüssel der Admin API liest laut Admin-API-Dokumentation von Anthropic nur den Activity Feed der Compliance API. Für den vollen Zugriff richtet die Organisation die Compliance API gesondert ein. Diese Trennung ist sinnvoll: Wer nur Aktivitäten prüfen soll, braucht keinen Zugang zu Chatinhalten.

Datenexport der Inhalte als Alternative

Ohne Schnittstelle bleibt ein Weg zu Chatinhalten. Primary Owners können Eingaben und Ausgaben von Chats über einen Datenexport abrufen. Für eine einmalige Anfrage reicht das. Für wiederkehrende Prüfungen ist die Compliance API der verlässlichere Weg.

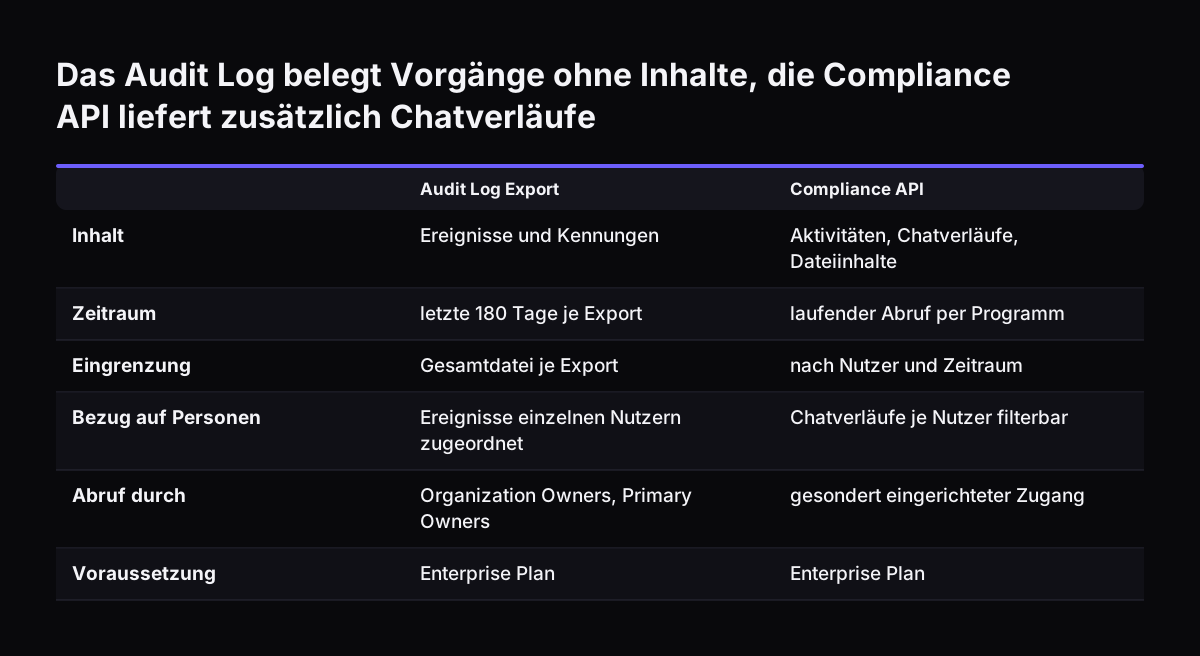
Das Audit Log belegt Vorgänge ohne Inhalte, die Compliance API liefert zusätzlich Chatverläufe. Audit Log Export / Compliance API. Inhalt: Ereignisse und Kennungen / Aktivitäten, Chatverläufe, Dateiinhalte; Zeitraum: letzte 180 Tage je Export / laufe

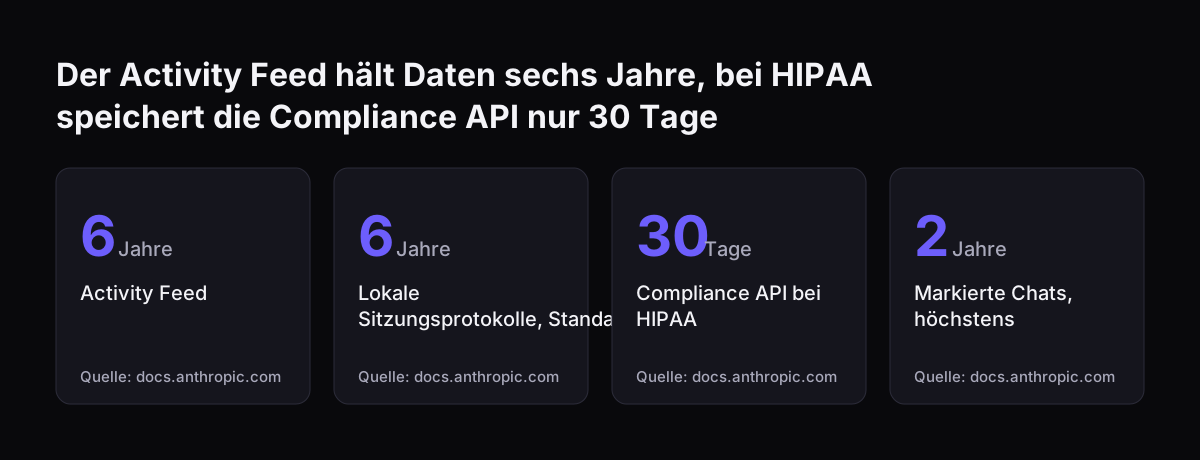
Aufbewahrungsfristen: sechs Jahre Activity Feed, 30 Tage bei HIPAA-Konfiguration

Die Aufbewahrungsfristen der Claude-Daten unterscheiden sich je nach Quelle erheblich. Prüfen Sie jede Frist gegen Ihre eigenen Aufbewahrungs- und Löschregeln. Die folgenden Werte stammen aus der Anthropic-Dokumentation zu Datenaufbewahrung:

  • Der Activity Feed bewahrt Daten sechs Jahre auf.
  • Lokale Sitzungsprotokolle aus Cowork und Claude Code speichert Anthropic standardmäßig sechs Jahre.
  • In Organisationen mit HIPAA-Konfiguration erfasst die Compliance API nur lokale Sitzungen aus Cowork und Claude Code und speichert deren Protokolle 30 Tage.
  • Markierte Chats oder Sitzungen kann Anthropic bis zu zwei Jahre aufbewahren.

Zero Data Retention gilt nicht für die Oberflächen von Claude Team und Claude Enterprise. ZDR betrifft die Claude API und wird pro Organisation eingeschaltet. Auch mit ZDR oder HIPAA-Vereinbarung darf Anthropic Daten behalten, wenn ein Gesetz es verlangt oder automatische Sicherheitssysteme sie markieren.

Die HIPAA-Konfiguration betrifft Gesundheitsdaten nach US-Recht. Ist sie einmal eingeschaltet, kann ein Administrator sie nicht mehr abschalten. Entscheiden Sie diesen Schritt deshalb vorab in der Geschäftsführung und dokumentieren Sie die Begründung.

Der Activity Feed hält Daten sechs Jahre, bei HIPAA speichert die Compliance API nur 30 Tage: Activity Feed 6 Jahre, Lokale Sitzungsprotokolle, Standard 6 Jahre, Compliance API bei HIPAA 30 Tage, Markierte Chats, höchstens 2 Jahre
Quelle: docs.anthropic.com

Welcher Zugang für welchen Prüfzweck passt: Entscheidungstabelle

Die passende Datenquelle für Claude hängt vom Prüfzweck ab. Die Tabelle stellt die fünf Zugänge nebeneinander, mit Angaben aus den Hilfe- und Entwicklerseiten von Anthropic.

ZugangInhaltWer ruft abGeeignet für
Audit-Log-ExportEreignisse der letzten 180 Tage, neun Spalten, keine ChatinhalteOrganization Owners, Primary OwnersNachweis von Konfigurationsänderungen und Exporten
DatenexportEingaben und Ausgaben der ChatsPrimary OwnersEinmalige Anfragen, etwa eine Auskunft
Compliance APIAktivitätsprotokolle, Chatverläufe, Dateiinhalte, Audit-Log-EreignisseGesondert eingerichteter ZugangLaufende Archivierung und gezielte Vorgangsprüfung
Admin APIMitglieder und Einladungen; Lesezugriff auf den Activity FeedBei Enterprise ein in claude.ai erstellter Schlüssel mit begrenztem UmfangNutzerverwaltung und Aktivitätsprüfung ohne Inhalte
Analytics APIZusammengefasste Kennzahlen zu Nutzung und VerbreitungEnterprise-OrganisationSteuerung der Einführung, keine Einzelprüfung

Für die meisten geprüften Unternehmen ergibt sich eine einfache Regel. Der regelmäßige Audit-Log-Export oder der Activity Feed deckt die Kontrollprüfung ab. Die volle Compliance API bleibt dem Fall vorbehalten, in dem Inhalte nachgewiesen werden müssen. Gerade diesen Inhaltszugriff sollten Sie eng regeln.

Rollen und Schlüssel: wer Claude-Protokolle abrufen darf

Der Zugriff auf Claude-Protokolle hängt an Rollen und an Schlüsseln. Beide gehören in Ihr Berechtigungskonzept. Ein Abruf ohne geklärte Rolle ist in jeder Prüfung ein Befund.

Rollen in der Organisation

Den Audit-Log-Export lösen Organization Owners und Primary Owners aus. Chatinhalte per Datenexport erhalten Primary Owners. Für die Admin API kennt Anthropic fünf Rollen auf Organisationsebene. Einen Admin-API-Schlüssel, erkennbar am Präfix sk-ant-admin, darf nur ein Mitglied mit der Admin-Rolle anlegen. Mitglieder mit dieser Rolle kann die Schnittstelle selbst nicht entfernen.

Schlüssel, die Personalwechsel überstehen

Persönliche Schlüssel funktionieren nicht mehr, sobald die Person die Organisation verlässt. Schlüssel eines Dienstkontos laufen dagegen weiter, auch wenn ihr Ersteller ausscheidet. Sie enden erst, wenn das Dienstkonto archiviert wird. Ein Dienstkonto ist eine nicht-menschliche Identität, für die solche Schlüssel handeln.

Für einen automatischen Protokollabruf empfiehlt sich deshalb ein Dienstkonto. Dann bricht die Archivierung nicht ab, wenn die zuständige Person das Unternehmen verlässt. Dokumentieren Sie zusätzlich, wer das Dienstkonto verwaltet und wann Sie seine Berechtigung zuletzt geprüft haben.

Protokollzugriff mit dem Betriebsrat vereinbaren: § 87 BetrVG

Der Zugriff auf Claude-Protokolle gehört in Unternehmen mit Betriebsrat vor den Start in eine Vereinbarung. Nach § 87 Abs. 1 BetrVG bestimmt der Betriebsrat bei der Einführung und Anwendung technischer Einrichtungen mit, die dazu bestimmt sind, Verhalten oder Leistung der Arbeitnehmer zu überwachen. Eine Compliance API, die Chatverläufe nach Nutzer filtert, berührt diese Frage unmittelbar.

Das Mitbestimmungsrecht gilt, soweit keine gesetzliche oder tarifliche Regelung besteht. Einigen sich Arbeitgeber und Betriebsrat nicht, entscheidet die Einigungsstelle. Ihr Spruch ersetzt die Einigung. Eine frühe, klare Regelung spart Ihnen diesen Umweg.

Inhalte einer Vereinbarung zum Protokollzugriff

Diese Punkte gehören in die Vereinbarung:

  • Zweck der Auswertung, etwa Sicherheitsvorfälle und Revision, ausdrücklich ohne Leistungsbewertung.
  • Rollen mit Zugriff, getrennt nach Audit-Log, Activity Feed und Chatinhalten.
  • Anlass für einen Inhaltszugriff und die Beteiligung des Betriebsrats daran.
  • Exportrhythmus, Ablageort und Löschfrist der Exporte.

Bei Svennis legen wir vor dem ersten Export schriftlich fest, wer welche Protokollebene abrufen darf und aus welchem Anlass. Wo diese Festlegung fehlt, sehen wir die Freigabe durch den Betriebsrat regelmäßig ins Stocken geraten, obwohl die Technik längst bereitsteht.

Was Audit-Logs für Unternehmen in Deutschland bedeuten: DSGVO, DSK und Prüfpfad

Für Unternehmen in Deutschland verbinden Audit-Logs zwei Pflichten: Nachweisbarkeit gegenüber Prüfern und Datenminimierung gegenüber Beschäftigten. Das Claude-Audit-Log hilft bei beidem. Es belegt Vorgänge über Kennungen, ohne Chatinhalte offenzulegen.

Die Datenschutzkonferenz (DSK), die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder, hat mehrere Hilfen veröffentlicht. Im Mai 2024 erschien eine Orientierungshilfe für Unternehmen und Behörden zum datenschutzkonformen Einsatz von KI. Im Oktober 2025 folgte eine Orientierungshilfe zu KI-Systemen mit Retrieval Augmented Generation.

Das Standard-Datenschutzmodell der DSK liegt seit Mai 2024 in der Version 3.1 vor. Die Übersicht der DSK-Veröffentlichungen finden Sie in den Pressemitteilungen der Datenschutzkonferenz.

Als Verantwortlicher müssen Sie nach Art. 5 Abs. 2 und Art. 24 DSGVO nachweisen können, dass Ihre Verarbeitung rechtmäßig ist. Dazu gehört ein nachvollziehbarer Prüfpfad für Ihren Claude-Betrieb.

Für Übermittlungen in Drittländer brauchen Sie eine Grundlage nach Kapitel V DSGVO. Bei Empfängern, die nach dem Datenschutzrahmen EU-USA zertifiziert sind, ist das der Angemessenheitsbeschluss. Sonst kommen etwa Standardvertragsklauseln mit einer ergänzenden Prüfung des Empfängerlandes in Frage.

Wie Datenweg, DSGVO und KI-Verordnung bei Claude zusammenspielen, erklärt unsere Seite wie Claude in Ihrem Unternehmen läuft. Halten Sie im Verzeichnis der Verarbeitungstätigkeiten fest, welche Protokolle Sie wie lange aufbewahren.

Nächste Schritte für einen nachvollziehbaren Claude-Betrieb

Ein revisionssicherer Claude-Betrieb entsteht in wenigen, klar getrennten Schritten. Diese Reihenfolge hat sich bewährt:

  1. Prüfen Sie, ob Ihre Organisation den Enterprise-Plan nutzt. Ohne ihn gibt es keine Audit-Logs.
  2. Benennen Sie Primary Owner, Organization Owner und eine Vertretung für den Export.
  3. Schließen Sie die Vereinbarung mit dem Betriebsrat, bevor Sie Audit-Log, Activity Feed oder Compliance API einführen und den ersten Export auslösen.
  4. Lösen Sie einen ersten Export über Data and Privacy aus und legen Sie den Rhythmus unter 180 Tagen fest.
  5. Entscheiden Sie, ob der Activity Feed reicht oder ob Sie die volle Compliance API brauchen.
  6. Richten Sie automatische Abrufe über ein Dienstkonto ein, nicht über einen persönlichen Schlüssel.

Wenn Sie Claude erst einführen, beginnt unser Vorgehen mit dem Claude-Workshop. Darauf folgt Pilot Claude A, ein KI-Agent auf Claude für einen Prozess, oder Pilot Claude B, Claude Team für das ganze Team. Danach kommen die Activation der Abteilung und der monatliche Betrieb. Protokollierung und Rollen planen wir dabei von Anfang an mit.

Einen Überblick über Tarife, Datenfragen und Einstieg gibt unsere Seite Claude für Unternehmen.

Quellen

  1. Claude Help Center: Access audit logs
  2. Claude Help Center: What is the Enterprise plan?
  3. Claude Platform Docs: Admin API
  4. Claude Platform Docs: API and data retention
  5. § 87 BetrVG, gesetze-im-internet.de
  6. Datenschutzkonferenz: Pressemitteilungen
Kostenlos, 30 Minuten

Wählen Sie einen Termin. Bringen Sie den Prozess mit, an den Sie beim Lesen gedacht haben.

Sie erhalten ein klares Ja oder Nein zur Automatisierung mit Claude und den passenden Schritt laut veröffentlichter Preisliste. Sie sprechen mit den Menschen, die die KI-Agenten bauen, nicht mit dem Vertrieb.

Lieber anrufen? +40 722 567 135 · Lieber erst selbst ausprobieren? Zuerst die kostenlose Analyse.

30 Minuten · Video · kostenlos
  1. 1Termin
  2. 2Ihre Angaben
  3. 3Gebucht