Skip to content
SVENNISAIWe speak Claude.
Blog · DPIA

Valutazione d'impatto DPIA per un agente AI: le informazioni tecniche da preparare

Flussi di dati, permessi, log ed escalation a un operatore: cosa deve preparare per la DPIA il team che costruisce un agente AI, prima di andare in produzione.

11 min di lettura
Articolo · 11 min di lettura
Forme geometriche astratte collegate da linee che convergono verso un punto di controllo centrale

DPIA per un agente AI: quando serve e chi la conduce

La valutazione d'impatto DPIA per un agente AI serve quando il trattamento può comportare un rischio elevato per i diritti e le libertà delle persone. Per i sistemi di intelligenza artificiale, l'elenco del Garante la richiede quando ricorre almeno un altro criterio delle linee guida WP 248. La conduce il titolare del trattamento, coadiuvato dal DPO, prima dell'avvio del trattamento.

La valutazione d'impatto sulla protezione dei dati (DPIA) è il processo previsto dall'art. 35 del GDPR per identificare, analizzare e mitigare i rischi per le persone fisiche. Un agente AI è un software che legge una richiesta, decide il passo successivo e usa strumenti per agire in altri programmi. Il DPO è il responsabile della protezione dei dati, se l'azienda ne ha designato uno.

Questa guida è scritta dal lato di chi costruisce l'agente e non offre consulenza legale. La qualificazione giuridica spetta al titolare e al DPO. La guida spiega invece quali informazioni tecniche servono per la DPIA e come prepararle prima della produzione: flussi di dati verso CRM e helpdesk, dati accessibili, log, escalation a un operatore umano.
Criteri del Garante e del WP29 che rendono obbligatoria la DPIA

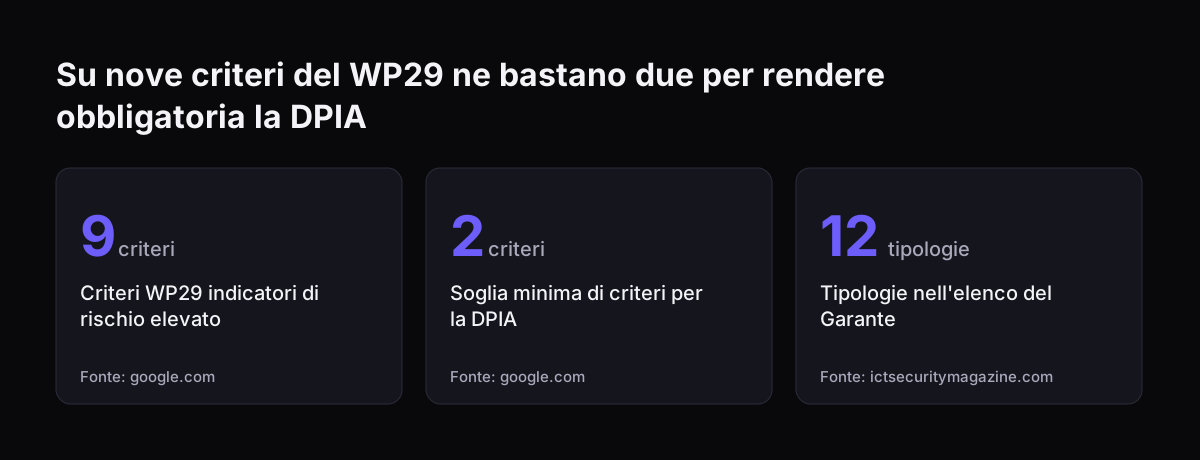
L'elenco del Garante dei trattamenti soggetti a DPIA è la delibera n. 467 dell'11 ottobre 2018, pubblicata nella Gazzetta Ufficiale n. 269 del 19 novembre 2018. L'allegato 1 elenca 12 tipologie di trattamento, ai sensi dell'art. 35, comma 4, del GDPR. Tra queste figurano i trattamenti con tecnologie innovative, compresi i sistemi di intelligenza artificiale, quando ricorre almeno un altro criterio del WP 248, rev. 01.

I criteri del WP 248 sono nove. Provengono dalle linee guida del Gruppo di lavoro articolo 29, adottate il 4 aprile 2017 e modificate il 4 ottobre 2017. In linea generale, la presenza di due o più criteri indica un rischio elevato e richiede la DPIA. Secondo il WP29, in alcuni casi può bastare anche un solo criterio. L'elenco del Garante non è esaustivo: l'obbligo resta anche per trattamenti non elencati che soddisfano due criteri.

Per un agente AI aziendale, questi criteri dipendono direttamente da come l'agente è costruito:

  • Decisioni automatizzate con effetti giuridici o che incidono in modo analogo e significativo sulle persone.
  • Dati di soggetti vulnerabili trattati in modo non occasionale: minori, disabili, anziani, pazienti, richiedenti asilo.
  • Larga scala, nozione che il GDPR non definisce: il WP29 considera numero di interessati, volume e tipo di dati, durata e portata geografica.

Il Garante ricorda inoltre che, nella DPIA, il concetto di rischio non si esaurisce nelle violazioni o minacce alla sicurezza dei dati.

Su nove criteri del WP29 ne bastano due per rendere obbligatoria la DPIA: Criteri WP29 indicatori di rischio elevato 9 criteri, Soglia minima di criteri per la DPIA 2 criteri, Tipologie nell'elenco del Garante 12 tipologie
Fonte: google.com, ictsecuritymagazine.com

Titolare, DPO e team tecnico: chi fa cosa nella DPIA

Nella DPIA il titolare decide, il DPO esprime un parere e il team tecnico fornisce i fatti. L'art. 35 del GDPR prevede che il titolare si consulti con il DPO, se designato. Secondo Cyber Security 360, il DPO fornisce un parere sulla DPIA e ne sorveglia lo svolgimento, ai sensi dell'art. 39.

La DPIA è uno strumento di protezione dei dati, non di sicurezza informatica. Agenda Digitale lo mostra con la struttura del regolamento: la DPIA sta nella sezione 3 del Capo IV, non nella sezione 2. La sezione 2 contiene l'art. 32 sulla sicurezza del trattamento e gli artt. 33 e 34 sul data breach. Lo stesso articolo osserva che una DPIA condotta solo da esperti di cyber security può mancare aspetti decisivi del trattamento.

Servono comunque entrambe le competenze. Cyber Security 360 indica che la DPIA richiede personale specializzato sia in protezione dei dati sia in sicurezza dei sistemi. Il team che costruisce l'agente conosce con precisione cosa l'agente legge, scrive e registra. Il suo compito è descriverlo in modo completo e verificabile, lasciando la valutazione al titolare e al DPO.

Contenuto minimo della DPIA e informazioni tecniche per ciascuna parte

Il contenuto minimo della DPIA, secondo l'art. 35.7 del GDPR come riassunto da ICT Security Magazine, comprende quattro elementi. Per ognuno il DPO pone una domanda precisa, e il team tecnico prepara la risposta documentata:

Elemento minimo (art. 35.7)Domanda del DPOCosa prepara il team tecnico
Descrizione sistematica dei trattamenti e delle finalitàCosa fa l'agente, su quali dati, per quale scopo?Schema dei flussi, elenco dei collegamenti, campi letti e scritti
Necessità e proporzionalitàServono davvero tutti questi dati?Elenco dei campi con il motivo di ciascuno e campi esclusi
Rischi per i diritti e le libertàCosa può andare storto per le persone?Errori osservati nei test, decisioni che l'agente prende da solo
Misure per affrontare i rischiCome si riducono i rischi?Permessi minimi, log, regole di escalation, procedura di revisione

Il glossario di NakedPact aggiunge che la DPIA documenta misure di sicurezza, garanzie e modalità di consultazione del DPO, e va condotta prima dell'inizio del trattamento. Cyber Security 360 la descrive come un processo strutturato, descrittivo e periodico. Per il team tecnico significa preparare un fascicolo che si aggiorna, non un documento da archiviare.

Flussi di dati verso CRM e helpdesk: come descriverli per il DPO

Un flusso di dati è il percorso che un'informazione personale compie tra l'agente e un altro programma. Ogni flusso va descritto con gli stessi attributi, così il DPO può confrontarli. Per un agente che lavora con Zoho CRM e Zoho Desk, la descrizione di ciascun collegamento risponde a queste domande:

  • Da quale programma parte il dato e in quale arriva.
  • Se l'agente legge soltanto o può anche creare e modificare record.
  • Quali moduli e quali campi sono coinvolti, indicati per nome.
  • Chi avvia il flusso: un messaggio del cliente, un operatore, una pianificazione.
  • Con quale identità tecnica l'agente si collega e con quali permessi.

Il tipo di collegamento cambia le risposte. Per ogni programma si può usare un connector, un MCP server, un plugin o una skill. Un MCP server è un componente che espone a Claude, come strumenti, alcune funzioni di un programma e solo quelle. Le opzioni hanno costi diversi e la scelta spetta all'azienda; per la DPIA conta che la scelta fatta sia documentata.

Lo schema finale può essere una tabella o un diagramma. Ogni freccia deve corrispondere a un collegamento reale, con il proprio elenco di campi.

Dati a cui l'agente accede: permessi, campi e categorie da segnalare

I dati a cui l'agente accede sono quelli che i suoi permessi gli consentono di leggere, non solo quelli che usa davvero. La distinzione pesa sulla valutazione di necessità e proporzionalità. Se l'identità tecnica dell'agente vede l'intero CRM, la DPIA deve descrivere l'intero CRM.

Conviene quindi restringere i permessi prima di scrivere la descrizione. Un agente che smista richieste può leggere nome, email e azienda del contatto, senza accedere a note, allegati o dati di fatturazione. Ogni campo escluso è una riga in meno nella DPIA e un rischio in meno per le persone.

Alcune categorie di dati vanno segnalate al DPO in modo esplicito:

  • Dati di soggetti vulnerabili, come pazienti o minori, se arrivano con regolarità nelle richieste.
  • Dati di carattere estremamente personale, per esempio dati finanziari, la cui violazione incide gravemente sulla vita quotidiana.
  • Identificativi online come indirizzi IP o identificativi dei cookie, che possono servire a creare profili.

Due precisazioni del regolamento evitano errori frequenti. I dati pseudonimizzati restano dati personali, se si possono ricondurre a una persona con informazioni aggiuntive. Il GDPR non copre invece i dati delle persone giuridiche, come ragione sociale e recapiti generici dell'impresa. Nome ed email di un referente, anche aziendali, restano dati personali.

Modello Claude e piattaforma: i fatti tecnici da mettere per iscritto

Il modello e la piattaforma su cui gira l'agente vanno riportati nella DPIA con precisione. Il nome del modello va scritto per intero, per esempio Claude Haiku 5.5. La documentazione di Anthropic lo indica per compiti ad alto volume come classificazione, estrazione e smistamento. Secondo la stessa panoramica, i modelli sono disponibili anche tramite Amazon Bedrock, Google Cloud, Microsoft Foundry e Claude Platform on AWS, ciascuno con il proprio ID di modello.

Gli strumenti abilitati vanno elencati uno per uno. Tutti i modelli attuali supportano l'uso di strumenti, cioè la chiamata di funzioni esterne come la ricerca in un CRM. Le impostazioni dell'organizzazione possono però bloccare uno strumento: un amministratore, per esempio, può disattivare la ricerca web. Le capacità di un modello si interrogano via Models API, e l'esito può essere allegato al fascicolo.

Il ciclo di vita del modello incide sulla revisione della DPIA. La documentazione distingue modelli attivi, deprecati e ritirati; per un modello ritirato le richieste falliscono. Claude Haiku 5.5, per esempio, non sarà ritirato prima del 7 ottobre 2027. Conviene trattare ogni cambio di modello come una modifica da segnalare al DPO. È coerente con l'indicazione del Garante, che considera la DPIA un processo soggetto a revisione continua.

Le condizioni del fornitore sul trattamento dei dati vanno allegate nella versione in vigore. Il team indica quali si applicano al piano sottoscritto; il DPO le valuta.

Log delle azioni dell'agente: cosa registrare e per quanto tempo

I log sono le registrazioni automatiche di ciò che l'agente ha fatto: richiesta ricevuta, strumenti chiamati, record letti o scritti, esito. Nella DPIA i log hanno un doppio ruolo. Sono una misura, perché permettono di ricostruire una decisione. Sono anche un nuovo trattamento, perché contengono dati personali.

Sui log il team tecnico descrive al DPO almeno tre aspetti:

  • Quali campi finiscono nel log e se il testo completo delle richieste viene conservato.
  • Dove sono archiviati i log e chi può consultarli.
  • Per quanto tempo restano disponibili e come vengono cancellati.

La durata di conservazione è il punto in cui sicurezza e protezione dei dati divergono. Agenda Digitale ricorda che, sui dati di traffico, il mondo della sicurezza ha sostenuto una conservazione praticamente illimitata. Il mondo della data protection ha invece chiesto un limite. Il team propone le opzioni tecniche, mentre la durata la fissa il titolare con il DPO.

I log che registrano il lavoro dei dipendenti richiedono attenzione in più. Se dall'agente deriva la possibilità di controllare a distanza l'attività del personale, il trattamento rientra nell'elenco del Garante. In questo caso si applica anche l'art. 4 della legge n. 300/1970, richiamato dall'art. 114 del Codice privacy. Lo strumento richiede un accordo sindacale o, in mancanza, l'autorizzazione dell'Ispettorato nazionale del lavoro, salvo i casi del comma 2. I lavoratori vanno inoltre informati sulle modalità dei controlli.

Escalation a un operatore umano: regole scritte e prova di funzionamento

L'escalation è il passaggio di una richiesta dall'agente a un operatore umano, che decide al posto dell'agente. Nella DPIA è una misura centrale. Tra i criteri del WP29 c'è infatti il processo decisionale automatizzato con effetti giuridici o significativi sulle persone. Più chiaro è il confine tra ciò che l'agente decide e ciò che passa a una persona, più semplice è la valutazione del DPO.

La regola di escalation va scritta come elenco di casi concreti, non come principio generale. Per un agente di assistenza clienti, l'elenco comprende di solito questi casi:

  • Richieste dell'interessato sui propri dati personali, come accesso o cancellazione.
  • Messaggi con informazioni sulla salute o riferiti a soggetti vulnerabili.
  • Reclami, contestazioni e richieste con effetti contrattuali o economici.
  • Casi in cui l'agente non riconosce con sicurezza la categoria.

Il fascicolo indica anche come avviene il passaggio: in quale coda arriva la richiesta, chi la riceve, entro quanto tempo e cosa vede l'operatore. Nei progetti Svennis proviamo la regola di escalation su richieste reali rese anonime prima del rilascio, e consegniamo al DPO l'esito dei test insieme alla descrizione. Una regola scritta ma mai verificata non dimostra nulla.

Esempio: le informazioni per la DPIA di un agente che smista i ticket

Un esempio concreto mostra le informazioni nel loro insieme. Un'azienda riceve per email le richieste di assistenza dei clienti e vuole un agente su Claude che le smisti. L'agente legge il messaggio, cerca il contatto in Zoho CRM e crea un ticket in Zoho Desk con categoria e reparto.

Il fascicolo tecnico per il DPO, in questo caso, contiene sette voci:

  1. Finalità: smistare le richieste in arrivo verso il reparto corretto.
  2. Modello e piattaforma: Claude Haiku 5.5, con ID di modello e piattaforma usata.
  3. Flusso in lettura: dal modulo Contatti del CRM, solo nome, email e azienda.
  4. Flusso in scrittura: verso l'helpdesk, creazione del ticket con oggetto, testo, categoria e reparto.
  5. Strumenti abilitati: ricerca del contatto e creazione del ticket, senza modifica o cancellazione di record.
  6. Log: ID della richiesta, strumenti chiamati, categoria proposta ed esito, con la durata decisa dal titolare.
  7. Escalation: richieste sui dati personali, sulla salute o con categoria incerta passano a un operatore in una coda dedicata.

Con queste voci il DPO può valutare i quattro elementi dell'art. 35.7 senza ricostruire il sistema da solo. Se manca un'informazione, la domanda arriva prima della produzione, quando modificare l'agente è ancora semplice.

DPIA in Italia: elenco del Garante, consultazione preventiva e tempi

Per un'impresa italiana il riferimento operativo è l'elenco del Garante, letto insieme ai criteri del WP 248. La pagina del Garante sulla valutazione d'impatto raccoglie linee guida e chiarimenti, per esempio sulla nozione di larga scala. Il testo del regolamento è su EUR-Lex, Regolamento (UE) 2016/679.

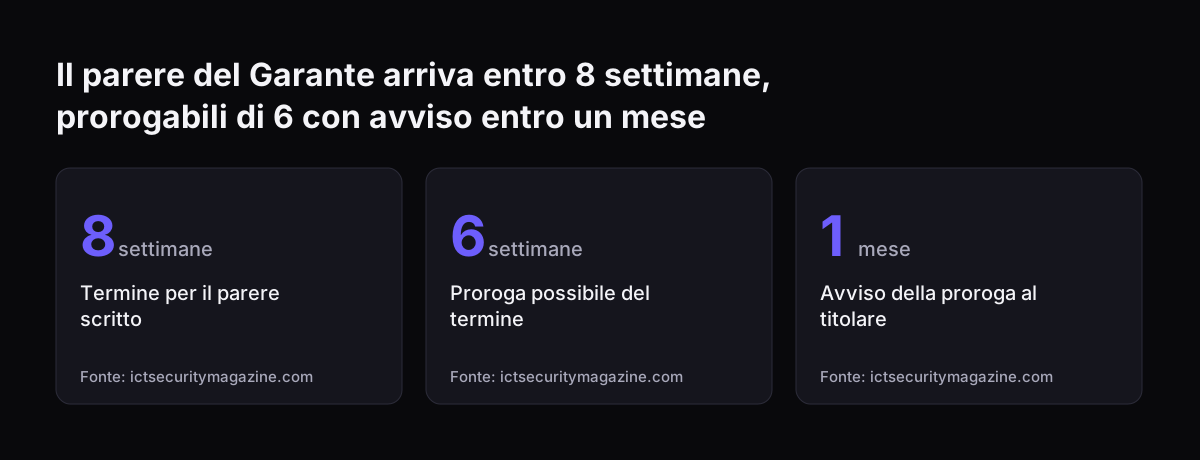
La consultazione preventiva non è un passaggio ordinario del progetto: serve solo in un caso preciso. Se la DPIA indica un rischio elevato che le misure individuate non riescono ad attenuare, il titolare consulta il Garante prima di avviare il trattamento. Se ritiene che il trattamento violi il GDPR, il Garante fornisce un parere scritto entro otto settimane dal ricevimento della richiesta. Il termine è prorogabile di sei settimane per i trattamenti complessi, con comunicazione della proroga entro un mese. I termini possono essere sospesi finché il Garante non riceve le informazioni richieste.

Per le PMI il Garante segnala il software gratuito della CNIL, l'autorità francese, con una versione italiana curata anche con il suo contributo. Il Garante precisa però che non è un modello valido per ogni trattamento. La deroga del GDPR per le organizzazioni sotto i 250 dipendenti riguarda la tenuta dei registri, non i criteri dell'art. 35.

Per la violazione degli obblighi dell'art. 35, l'art. 83, paragrafo 4, del GDPR prevede sanzioni fino a 10 milioni di euro. Per le imprese il limite è il 2% del fatturato mondiale annuo dell'esercizio precedente, se superiore. Gli obblighi del GDPR si affiancano a quelli specifici sull'intelligenza artificiale, raccolti nella versione annotata dell'AI Act in italiano.

Il parere del Garante arriva entro 8 settimane, prorogabili di 6 con avviso entro un mese: Termine per il parere scritto 8 settimane, Proroga possibile del termine 6 settimane, Avviso della proroga al titolare 1 mese
Fonte: ictsecuritymagazine.com

Prossimi passi: preparare il fascicolo tecnico prima della produzione

Il fascicolo tecnico per la DPIA si prepara mentre l'agente viene costruito, non dopo. Questi sono i passi, nell'ordine in cui conviene farli:

  1. Coinvolgere il DPO già nella definizione dei requisiti del progetto AI.
  2. Elencare ogni collegamento con i programmi aziendali, con i campi letti e scritti.
  3. Ridurre i permessi dell'identità tecnica dell'agente al minimo necessario.
  4. Scrivere modello, piattaforma e strumenti abilitati, con la data di verifica.
  5. Definire contenuto, accesso e durata dei log.
  6. Scrivere e testare le regole di escalation.
  7. Fissare con il DPO quando rivedere la DPIA: nuovo modello, nuovo collegamento, nuovi dati.

Se l'agente è ancora un'idea, una valutazione di quanto la Sua azienda è pronta per l'AI aiuta a individuare dati e processi coinvolti. Il percorso di Svennis ha quattro passi: il Workshop, il Pilot Claude A o il Pilot Claude B, l'Activation del reparto, poi la gestione mensile. Nel Pilot A con un agente AI su Claude il fascicolo per il DPO cresce insieme all'agente. Le fasi di lavoro sono descritte nella guida su come si svolge un pilot di 30 giorni.

Fonti

  1. Regolamento (UE) 2016/679, EUR-Lex
  2. Valutazione d'impatto della protezione dei dati (DPIA), Garante Privacy
  3. Models overview, Claude Platform Docs
  4. DPIA: delibera del Garante n. 467 e artt. 35 e 36 GDPR, ICT Security Magazine
  5. DPIA, il rapporto (ambiguo) tra sicurezza e protezione dei dati, Agenda Digitale
  6. Privacy Impact Assessment: come fare una valutazione dell'impatto privacy, Cyber Security 360
  7. La valutazione di impatto DPIA, interventi del Garante, Matteo Alessandro Pagani
  8. Valutazione d'Impatto sulla Protezione dei Dati (DPIA), Glossario Legale NakedPact
Gratuita, 30 minuti

Scegliete un orario. Portate il processo a cui avete pensato leggendo.

Uscite con un sì o un no sull'affidarlo a Claude e con il passo giusto, secondo i prezzi pubblicati. Parlate con chi costruisce gli agenti, non con un commerciale.

Preferite telefonare? +39 02 9475 1997 · Non è ancora il momento di parlarne? Fate prima l'analisi gratuita della vostra azienda.

30 minuti · videochiamata · gratuita
  1. 1Orario
  2. 2I vostri dati
  3. 3Prenotato