Skip to content
SVENNISAIWe speak Claude.
Blog · policy AI aziendale

Perché la policy AI aziendale viene prima del primo progetto AI

Perché scrivere la policy AI aziendale prima del primo progetto Claude: cosa contiene, un esempio su Claude Team e Zoho CRM, una checklist e come misurarne l'effetto.

10 min di lettura
Articolo · 10 min di lettura
Forme astratte racchiuse da confini netti che si aprono in un unico percorso in avanzamento

Policy AI aziendale prima del primo progetto: la risposta breve

La policy AI aziendale viene prima del primo progetto AI perché decide in anticipo quali dati, strumenti e decisioni Claude può toccare. Se queste risposte sono già scritte al Workshop, il progetto nasce dentro confini approvati e arriva in produzione. Se mancano, il progetto si ferma in revisione mentre legale, IT e direzione le scrivono a posteriori.

Una policy AI aziendale è il documento interno che stabilisce quali dati si possono affidare all'intelligenza artificiale e con quali strumenti. Stabilisce anche su quali decisioni l'output può incidere. Non è una dichiarazione di principi. È un elenco di confini operativi che chi costruisce il progetto può leggere e rispettare.

Questo post è la terza parte di una serie in tre puntate sul Workshop di preparazione Claude. La prima parte, «Workshop AI per aziende: cosa copre e a chi serve», descrive il servizio. La seconda, «Corso di intelligenza artificiale in azienda: come funziona un workshop di due settimane», ne spiega lo svolgimento. Questa guida tratta il perché: cosa cambia per l'azienda, come si misura il risultato, quali rischi comporta partire senza regole e quali limiti ha anche la policy migliore.
Cosa contiene una policy AI aziendale: dati, strumenti e decisioni

Una policy AI aziendale utile al primo progetto risponde a tre domande: quali dati, quali strumenti, quali decisioni. Formazione, controlli e revisioni periodiche si appoggiano su queste tre risposte.

Dati

La parte sui dati applica il principio di minimizzazione: nei prompt si inseriscono solo le informazioni strettamente necessarie al risultato. Un prompt è il testo, con eventuali allegati, che si invia al modello. La guida pratica di eduu.it alla policy sull'AI indica che dati personali, segreti industriali e credenziali di accesso dovrebbero essere espressamente vietati nei prompt.

Strumenti

La parte sugli strumenti elenca le piattaforme approvate e gli account su cui girano. La stessa guida avverte che l'uso di piattaforme non approvate può esporre l'azienda a fughe di dati sensibili. Ricorda anche che, in molti casi, il fornitore del servizio può usare i dati dei prompt per migliorare i propri modelli.

Decisioni

La parte sulle decisioni dice quali output dell'AI richiedono una revisione umana prima di essere usati. Secondo eduu.it, la policy deve chiarire che gli output non si usano senza revisione umana, specialmente nei contesti ad alto rischio. La policy deve indicare chi risponde, all'interno dell'azienda, dell'uso di ciascun output.

Perché un progetto Claude senza policy si ferma in revisione

Un progetto Claude senza policy si ferma in revisione perché le domande sui dati arrivano quando il lavoro è già costruito. A quel punto ogni risposta diversa da quella presunta obbliga a rifare una parte del progetto.

Quelle domande non sono facoltative. L'articolo di Iusletter «Intelligenza artificiale, la policy è d'obbligo» richiama gli adempimenti privacy legati all'uso dell'IA. Se il trattamento di dati personali può presentare un rischio elevato per gli interessati, serve una valutazione d'impatto. Con i sistemi di intelligenza artificiale accade spesso.

L'articolo indica anche l'aggiornamento del registro dei trattamenti e delle informative agli interessati. Il responsabile della protezione dei dati può vedere il progetto solo alla fine. In quel caso può chiedere di togliere un campo, un collegamento o un'intera funzione.

Nei progetti che Svennis porta dal Workshop fino all'assistenza vediamo sempre lo stesso schema. Quando dati, strumenti e decisioni sono scritti prima del Workshop, la revisione finale conferma regole già note. Quando mancano, la revisione diventa il luogo in cui si scrivono. Intanto il pilot aspetta.

La differenza non sta nella tecnologia. Lo stesso connector o lo stesso MCP server può passare la revisione o fermarsi. Dipende da una cosa sola: se qualcuno ha già deciso cosa può leggere e cosa può scrivere. Per questo la policy precede il lavoro tecnico invece di seguirlo. Lo spiega anche la guida ai quattro requisiti di un progetto AI da definire prima di iniziare.

Conservazione dei dati in Claude: le regole che la policy deve recepire

La conservazione dei dati in Claude cambia in base al prodotto e al modello, e la policy AI aziendale deve dire quale combinazione l'azienda accetta. Le regole che seguono vengono dalla documentazione di Anthropic sulla conservazione dei dati via API.

Zero data retention (ZDR) è un accordo in base al quale Anthropic non conserva prompt e risposte del cliente dopo aver restituito la risposta API. I punti che contano per la policy sono questi:

  • le interfacce di Claude Team e Claude Enterprise non sono coperte da ZDR, con l'unica eccezione di Claude Code su Claude Enterprise;
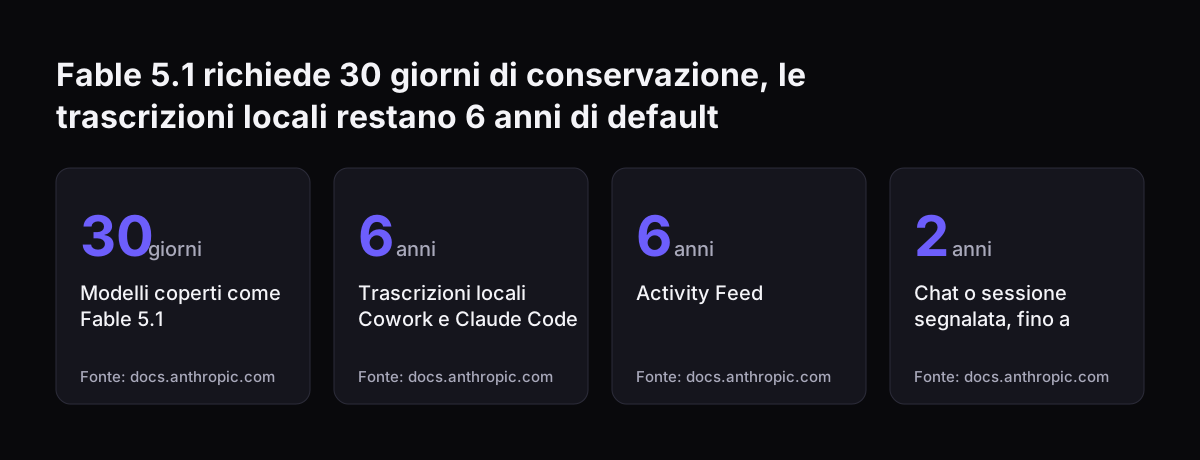
  • Claude Fable 5.1 richiede una conservazione di 30 giorni e non è disponibile in ZDR senza autorizzazione espressa di Anthropic;
  • ZDR si attiva per singola organizzazione e non si estende da sola alle altre organizzazioni dello stesso account;
  • su Amazon Bedrock e sulla Agent Platform di Google Cloud il responsabile del trattamento è il fornitore cloud, non Anthropic;
  • le trascrizioni delle sessioni locali, in app come Cowork e Claude Code, sono conservate per 6 anni in modo predefinito;
  • i dati dell'Activity Feed sono conservati per 6 anni.

Anche con ZDR, Anthropic può conservare i dati quando lo impone la legge o quando i suoi sistemi automatici di sicurezza li segnalano. Una conversazione segnalata può essere conservata fino a 2 anni. Queste regole non dicono quale scelta è giusta. Dicono che la scelta va fatta prima di decidere su quale account e con quale modello gira il progetto.

Fable 5.1 richiede 30 giorni di conservazione, le trascrizioni locali restano 6 anni di default: Modelli coperti come Fable 5.1 30 giorni, Trascrizioni locali Cowork e Claude Code 6 anni, Activity Feed 6 anni, Chat o sessione segnalata, fino a 2 anni
Fonte: docs.anthropic.com

Esempio pratico: la policy per un team commerciale su Claude Team e Zoho CRM

Un esempio rende concreta la policy AI aziendale: un team commerciale che adotta Claude Team e collega Claude a Zoho CRM. Claude Team è Claude per tutto il team, sugli account aziendali, con regole e accessi controllati. Le impostazioni citate vengono dalla guida di Anthropic alla gestione dei Projects.

Projects e permessi

Projects sono spazi di lavoro in cui i documenti caricati nella knowledge base valgono per tutte le chat del progetto. Su Team un utente può condividere un progetto con i colleghi, salvo che l'amministratore abbia disattivato la condivisione. La policy dell'esempio assegna «Can view» ai commerciali: possono leggere e chattare, non modificare. Il responsabile vendite riceve «Can edit», che consente di cambiare istruzioni e knowledge.

Memoria

Su Team la memoria è disponibile solo quando un owner la attiva. Ogni progetto ha una propria memoria e non usa quella degli altri progetti. La policy indica se attivarla e in quali progetti.

Collegamento al CRM

Il collegamento passa da MCP, uno standard open source per collegare le applicazioni di AI a sistemi esterni. Per ogni collegamento Svennis costruisce un connector, un MCP server, un plugin o una skill e mostra le opzioni con il loro costo. Il cliente sceglie. La policy dell'esempio dice se Claude può solo leggere le trattative o anche aggiornarle, e vieta di incollare credenziali nei prompt.

Chiusura dei progetti

Archiviare un progetto non rimuove i membri né i permessi. Un progetto archiviato non si può cancellare senza prima ripristinarlo. La policy dice quindi chi chiude un progetto concluso e come.

Checklist della policy AI aziendale da compilare prima del Workshop

La checklist che segue riassume le voci che una policy AI aziendale deve coprire prima del primo progetto Claude. Per ogni voce indica cosa decidere e chi, di norma, la approva.

Voce della policyCosa decidereChi la approva
Dati ammessiQuali categorie di dati entrano nei prompt, secondo la minimizzazioneLa direzione, sentito il responsabile della protezione dei dati, se nominato, per i dati di clienti o partner
Dati vietatiDati personali non necessari, segreti industriali, credenzialiComitato interfunzionale
Strumenti approvatiQuali piattaforme e quali account aziendaliIT e sicurezza informatica
ConservazioneZDR, modelli con conservazione di 30 giorni, trascrizioni localiIT, sentito il responsabile della protezione dei dati, se nominato
Collegamenti ai programmiQuali sistemi, in sola lettura o anche in scritturaIT e responsabile del processo
DecisioniQuali output richiedono revisione umana, nessuna decisione automatica su personeDirezione
FormazioneQuali misure adottare per sviluppare l'alfabetizzazione in materia di IA di chi usa Claude, come richiesto dall'articolo 4 dell'AI ActRisorse umane e direzione
Obiettivi e budgetRisultato atteso e tetto di spesa per il consumoChi approva il budget
RevisioneCiclo annuale e aggiornamenti straordinariComitato interfunzionale

La colonna dell'approvazione segue due indicazioni della guida eduu.it. La governance dell'AI è spesso affidata a un comitato interfunzionale con risorse umane, IT, sicurezza informatica e ufficio legale. Per i dati di clienti o partner può servire una validazione preventiva del responsabile della protezione dei dati. Gli obiettivi, invece, li sottoscrive chi approva il budget: la persona che può dire cosa significa un buon risultato.

Come si misura l'effetto della policy: tempo, errori e costo

L'effetto di una policy AI aziendale si misura sul primo progetto, con tre grandezze: tempo, errori e costo. Le misure vanno fissate prima di partire, insieme a chi approva il budget.

Tempo

Il Workshop di preparazione Claude dura due settimane. Chiede circa una giornata del team, presso la sede del cliente, e due brevi chiamate. Con Zoho CRM, Zoho Desk o Zoho Books i questionari vengono compilati in anticipo dai dati del cliente. Senza Zoho si parte da Microsoft 365 o Google Workspace, tramite i loro connector. La misura utile è il tempo tra la consegna del piano e l'avvio in produzione, insieme al numero di ritorni in revisione.

Errori

Gli errori si contano sugli output che la revisione umana corregge o blocca. Una policy che dice quali output vanno rivisti rende il conteggio possibile. Senza, nessuno sa quale errore andava intercettato.

Costo

Le licenze Claude Team si pagano direttamente ad Anthropic. Il consumo di un agente lo fattura il fornitore scelto tra Anthropic, AWS, Google Cloud o Microsoft. Si paga a consumo, con un budget fissato dall'inizio. Scegliendo account e fornitore, la policy determina anche chi fattura e con quale tetto.

Rischi di partire senza policy AI aziendale o con una policy copiata

Partire senza policy espone l'azienda a fughe di dati, decisioni automatiche non consentite e progetti fermi. Una policy copiata da un modello generico aggiunge un altro rischio: regole che non corrispondono alle impostazioni reali degli strumenti.

Fughe di dati

Quando manca uno strumento ufficiale, i dipendenti usano quello che trovano. Le piattaforme non approvate possono esporre l'azienda a fughe di dati sensibili. In molti casi, inoltre, il fornitore può usare i dati dei prompt per migliorare i propri modelli.

Decisioni automatiche

L'articolo di Iusletter ricorda che alle decisioni interamente automatizzate si applica l'articolo 22 del GDPR. La norma riguarda le decisioni basate unicamente su un trattamento automatizzato che producono effetti giuridici o incidono in modo analogo e significativo sulla persona. In assenza di una norma che le autorizzi, queste decisioni sono ammesse solo in due casi. Devono essere necessarie per un contratto con l'interessato, oppure basate sul suo consenso esplicito, sempre con adeguate garanzie. Un progetto in cui Claude decide da solo su una persona, con effetti giuridici o comunque significativi per lei, entra in questo perimetro.

Delega acritica

La delega acritica è l'affidamento all'AI senza che l'utente verifichi accuratezza e pertinenza degli output. Una policy che non nomina chi rivede cosa la rende probabile.

Regole scollegate dagli strumenti

Una policy che vieta di condividere dati ma lascia attiva la condivisione dei Projects crea un falso senso di controllo. Lo stesso vale per una policy che ignora la memoria. Le regole scritte devono corrispondere alle impostazioni che l'amministratore configura davvero.

Cosa significa la policy AI aziendale per un'azienda italiana: GDPR, Garante e AI Act

Per un'azienda italiana la policy AI aziendale si muove tra GDPR, indicazioni del Garante, AI Act e legge 23 settembre 2025, n. 132. È la legge italiana sull'intelligenza artificiale, in vigore dal 10 ottobre 2025. Prevede tra l'altro obblighi di informazione verso i lavoratori e, per i professionisti, verso i clienti. Il Regolamento (UE) 2024/1689, noto come AI Act, è il quadro di riferimento per chi opera nel mercato europeo. Distingue i rischi in quattro categorie: inaccettabili, alti, limitati e minimi.

Secondo l'AI Act il deployer è chi utilizza un sistema di AI sotto la propria autorità, salvo che lo faccia per un'attività personale non professionale. Assume obblighi che comprendono l'adozione di misure per sostenere lo sviluppo dell'alfabetizzazione in materia di IA del personale e la trasparenza nei casi previsti. Per i sistemi ad alto rischio si aggiungono la sorveglianza umana e la qualità dei dati di input che controlla. Il testo è consultabile nella pagina dedicata all'AI Act in italiano, annotato.

Il Garante offre un esempio utile. Con il provvedimento n. 78/2022 ha dato parere favorevole al regolamento della Banca d'Italia su un sistema di IA per l'istruttoria degli esposti di utenti bancari. Il Garante ha valutato molto positivamente l'esclusione del raggruppamento dei documenti sulla base dei dati personali. Il regolamento esclude anche profilazioni e decisioni automatiche su persone fisiche: sono le righe che una policy scrive nella parte sulle decisioni.

Sulla trasparenza, Anthropic ha firmato il codice di buone pratiche dell'AI Act sulla trasparenza dei contenuti generati dall'AI, relativo all'articolo 50, paragrafo 2. I modelli Claude lanciati nell'UE dal 2 agosto 2026 supportano la marcatura leggibile da macchina fin dal lancio. Il testo generato porta una filigrana impercettibile, come descrive la pagina di Anthropic sulla marcatura dei contenuti.

Limiti di una policy AI aziendale: cosa non risolve

Una policy AI aziendale non rende conforme da sola un progetto e non sostituisce il parere del responsabile della protezione dei dati o del legale. Fissa i confini. La valutazione di impatto, il registro dei trattamenti e le informative restano adempimenti separati.

La policy invecchia. Le impostazioni dei prodotti cambiano, e Anthropic ha pubblicato un aggiornamento 2026 della propria Usage Policy, come risulta dal newsroom di Anthropic. La guida eduu.it consiglia un ciclo di revisione annuale, con aggiornamenti straordinari quando le norme cambiano in modo significativo.

Anche gli strumenti tecnici hanno limiti. Un testo prodotto da Claude può perdere la filigrana se è molto modificato, parafrasato, tradotto o molto breve. Una filigrana rilevata indica solo che il contenuto potrebbe essere passato da Claude. Non ne conferma l'intera provenienza. Per sapere chi ha scritto cosa, la policy deve quindi contare sulle proprie regole di revisione, non sulla marcatura.

Infine, il piano consegnato dal Workshop indica su quale account gira Claude e dove vanno i dati. Indica anche i punti di GDPR e AI Act da verificare con il responsabile della protezione dei dati o con il legale. La decisione finale resta comunque all'azienda e ai suoi consulenti.

Prossimi passi: dalla bozza di policy al primo progetto Claude

Il primo passo pratico è una bozza di policy di una pagina, costruita sulla checklist di questo post. Non serve un documento definitivo. Serve che dati, strumenti e decisioni abbiano già una risposta, anche provvisoria.

  1. Misuri il punto di partenza con la valutazione di prontezza della Sua azienda per l'AI.
  2. Compili la checklist con IT, risorse umane, sicurezza e ufficio legale, e indichi chi approva il budget.
  3. Scelga un solo processo, seguendo la guida su scelta, pilota e costi del primo progetto AI.
  4. Porti la bozza al Workshop, dove diventa parte del piano.

Svennis svolge questo lavoro nel Workshop di preparazione Claude. In due settimane la bozza diventa un piano con account e flussi di dati, che indica anche i punti di GDPR e AI Act da verificare con il responsabile della protezione dei dati o con il legale. Il Workshop è il primo di quattro passi. Segue il Pilot Claude A, un agente AI su Claude per un processo, oppure il Pilot Claude B, Claude Team per tutto il team. Poi vengono l'Attivazione per reparto e la gestione operativa mensile.

I prezzi pubblicati si trovano sulla pagina del servizio. Se firma un Pilot A o B entro 60 giorni dalla consegna del piano, il costo del Workshop viene interamente detratto.

Fonti

  1. Svennis AI, Workshop di preparazione Claude in due settimane
  2. Anthropic, Newsroom
  3. Anthropic, API and data retention
  4. Model Context Protocol, What is MCP
  5. Claude Help Center, How Claude marks AI-generated content
  6. Claude Help Center, How can I create and manage projects
  7. Iusletter, Intelligenza artificiale, la policy è d'obbligo
  8. eduu.it, Policy aziendale per l'uso dell'intelligenza artificiale
Gratuita, 30 minuti

Scegliete un orario. Portate il processo a cui avete pensato leggendo.

Uscite con un sì o un no sull'affidarlo a Claude e con il passo giusto, secondo i prezzi pubblicati. Parlate con chi costruisce gli agenti, non con un commerciale.

Preferite telefonare? +39 02 9475 1997 · Non è ancora il momento di parlarne? Fate prima l'analisi gratuita della vostra azienda.

30 minuti · videochiamata · gratuita
  1. 1Orario
  2. 2I vostri dati
  3. 3Prenotato